


Учёные Стэнфорда взломали видеотесты NuCaptcha

Учёные Стэнфорда взломали видеотесты NuCaptcha

...

Исследователи Стэнфордского университета продолжают испытывать на прочность различные виды тестов CAPTCHA. Ранее они выпустили программу Decaptcha для решения звуковых тестов, позже протестировали текстовую CAPTCHA, а сейчас рапортуют об успехе во взломе видеотестов NuCaptcha.


В своё время это была первая подобная технология на рынке, и компания NuCaptcha, разработчик тестов, позиционировала их как самые сложные и практически неподдающиеся автоматическому распознаванию. К сожалению для них, это совершенно не так.

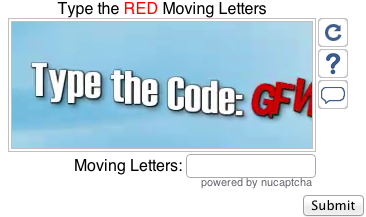
В стандартном видеотесте NuCaptcha буквы проплывают по экрану.


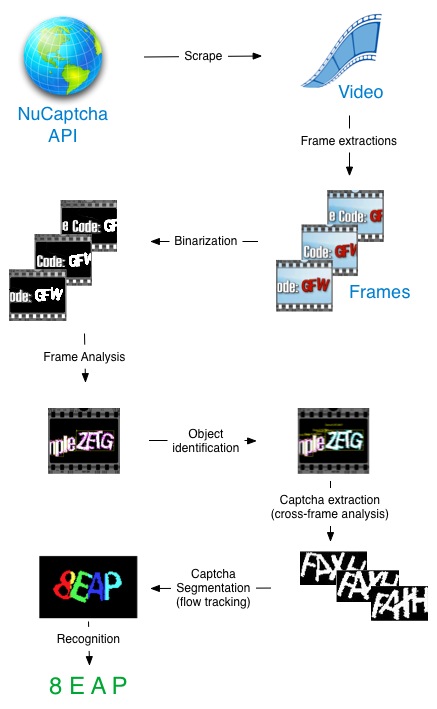
Группа исследователей из Стэнфорда сумела модифицировать свою программу Decaptcha таким образом, что она распознаёт более 90% видеотестов NuCaptcha. Это стало возможным благодаря применению специальных алгоритмов отслеживания объектов на видео, созданных специалистами в области компьютерного зрения. После трекинга происходит анализ трансформации объектов от кадра к кадру.


Разумеется, учёные из Стэнфорда работают не в помощь злоумышленникам, а чтобы помочь разработчикам CAPTCHA сделать более надёжные тесты. Они говорят, что криптографическое сообщество доказало всем, что только открытое обсуждение и испытание на прочность существующих алгоритмов может гарантировать их надёжность, сообщает xakep.ru.

В доказательство благих намерений, исследователи опубликовали результаты своей работы не сразу, а только через несколько месяцев после того, как сообщили о них в компанию NuCaptcha, вместе со своими рекомендациями, как можно усилить защиту. Рекомендации основаны на общем принципе «сопротивления отслеживанию», то есть нужно создавать в кадре объект с такими же свойствами, что и текст реальной CAPTCHA, так что у алгоритма отслеживания «сбивается прицел» и он не знает, какой из объектов анализировать. К настоящему времени компания уже разработала более качественные тесты с бóльшими искажениями символов и сильнее замусоренным фоном, а также добавили большее количество отредактированных кадров в видео (каждый видеотест состоит примерно из 500 кадров), чтобы затруднить анализ видеопотока.

Впрочем, стэнфордские учёные сохраняют здоровый скептицизм относительно обновленной технологии NuCaptcha, но воздерживаются от окончательных выводов, пока не смогут протестировать новые тесты с помощью своей программы.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru