


Учёные Стэнфорда взломали видеотесты NuCaptcha

Учёные Стэнфорда взломали видеотесты NuCaptcha

...

Исследователи Стэнфордского университета продолжают испытывать на прочность различные виды тестов CAPTCHA. Ранее они выпустили программу Decaptcha для решения звуковых тестов, позже протестировали текстовую CAPTCHA, а сейчас рапортуют об успехе во взломе видеотестов NuCaptcha.


В своё время это была первая подобная технология на рынке, и компания NuCaptcha, разработчик тестов, позиционировала их как самые сложные и практически неподдающиеся автоматическому распознаванию. К сожалению для них, это совершенно не так.

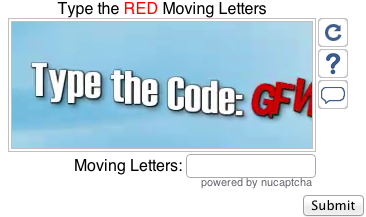
В стандартном видеотесте NuCaptcha буквы проплывают по экрану.


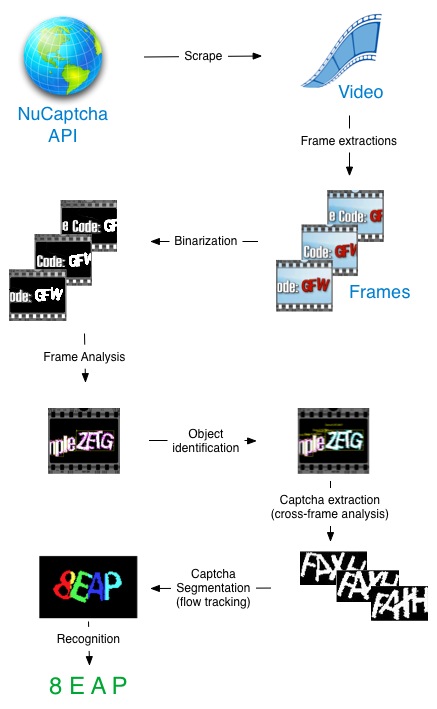
Группа исследователей из Стэнфорда сумела модифицировать свою программу Decaptcha таким образом, что она распознаёт более 90% видеотестов NuCaptcha. Это стало возможным благодаря применению специальных алгоритмов отслеживания объектов на видео, созданных специалистами в области компьютерного зрения. После трекинга происходит анализ трансформации объектов от кадра к кадру.


Разумеется, учёные из Стэнфорда работают не в помощь злоумышленникам, а чтобы помочь разработчикам CAPTCHA сделать более надёжные тесты. Они говорят, что криптографическое сообщество доказало всем, что только открытое обсуждение и испытание на прочность существующих алгоритмов может гарантировать их надёжность, сообщает xakep.ru.

В доказательство благих намерений, исследователи опубликовали результаты своей работы не сразу, а только через несколько месяцев после того, как сообщили о них в компанию NuCaptcha, вместе со своими рекомендациями, как можно усилить защиту. Рекомендации основаны на общем принципе «сопротивления отслеживанию», то есть нужно создавать в кадре объект с такими же свойствами, что и текст реальной CAPTCHA, так что у алгоритма отслеживания «сбивается прицел» и он не знает, какой из объектов анализировать. К настоящему времени компания уже разработала более качественные тесты с бóльшими искажениями символов и сильнее замусоренным фоном, а также добавили большее количество отредактированных кадров в видео (каждый видеотест состоит примерно из 500 кадров), чтобы затруднить анализ видеопотока.

Впрочем, стэнфордские учёные сохраняют здоровый скептицизм относительно обновленной технологии NuCaptcha, но воздерживаются от окончательных выводов, пока не смогут протестировать новые тесты с помощью своей программы.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru