


Россию потеснили в рейтинге стран-распространителей спама

Россию потеснили в рейтинге стран-распространителей спама

Эксперты «Лаборатории Касперского» подвели итоги деятельности спамеров в ноябре 2011 года. Последний осенний месяц не был отмечен ни крупными инцидентами, ни громкими победами над распространителями почтового мусора. Однако в этот период внимание аналитиков привлекло увеличение количества мошеннических и фишинговых схем. Вместе с тем Россия опустилась на две позиции в рейтинге стран-распространителей спама.


В преддверии зимних каникул в Сети активизируются разного рода мошенники. В минувшем месяце эксперты «Лаборатории Касперского» зафиксировали несколько крупных спам-рассылок, подделанных под уведомления от интернет-магазинов. В письмах пользователю предлагалось ознакомиться со счетом или проверить по ссылке зарегистрированный в системе заказ. На самом же деле такие сообщения содержали ссылки на вредоносный код.

Угрозу таили и рассылки, которые эксплуатировали социальные сети. На этот раз не остался без внимания даже такой ресурс как Flickr, который довольно редко оказывается в поле зрения спамеров. В ноябре с аккаунтов этой соцсети были разосланы письма с использованием функции «пригласить друга». В тексте сообщений размещалась ссылка, которая вела на сайт, торгующий медикаментами. Аналогичным образом спамеры использовали и микроблоги Twitter. Однако в этом случае спам-письма содержали ссылки, по которым пользователи оказывались на ресурсах «для взрослых».

Не остались в стороне и фишеры, которые также старались не упустить момент и использовать предпраздничную суету в корыстных целях. Их интересовали, прежде всего, различные финансовые структуры. В результате в первой десятке организаций, чаще всего атакуемых фишерами, половину позиций заняли банки. Неожиданно в ноябре в этот рейтинг вернулся популярный среди молодежи 150 стран социальный ресурс Habbo, количество атак на который выросло в 10 раз. Это позволило ему сразу оказаться на втором месте. Другая социальная сеть Facebook заняла в ноябре четвертую строчку. При этом ТОР 10 покинули онлайн-игры.

В минувшем месяце увеличилась и доля писем с вредоносным вложениями, которая достигла 3% всех сообщений. Лидером по срабатыванию почтового антивируса по-прежнему остается Россия (20,23%), которая по этому показателю на 6% опережает США (14,23%).

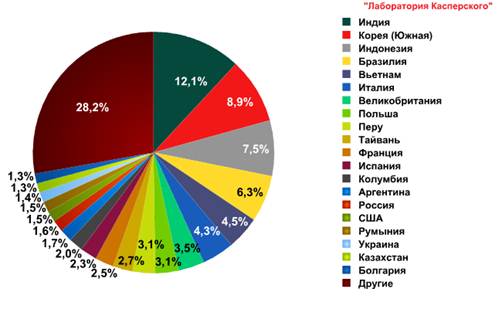
ТОP 20 стран-источников спама в ноябре 2011 года

В то же время Россия опустилась на две позиции в рейтинге стран-источников спама и оказалась на 15-м месте. При этом доля почтового мусора, разосланного с ее территории, по сравнению с октябрем даже незначительно выросла на 0,7%, сообщает информационная служба «Лаборатории Касперского».

«В ноябре сказалось приближение новогодних праздников, готовиться к которым спамеры начали еще в октябре. В результате доля незапрошенной электронной корреспонденции, эксплуатирующей тему Нового года и Рождества, составила 3,5% от всего спам-трафика, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Опасность по-прежнему представляют и вредоносные вложения в электронных сообщениях, тем более что Россия второй месяц подряд лидирует по количеству срабатываний почтового антивируса. Все это говорит о том, что пользователям надо быть предельно внимательными при работе с почтой и не открывать подозрительные письма».


Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru