

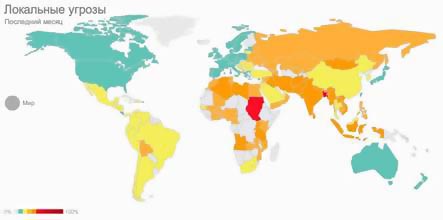

Статистика и география информационных угроз на портале Securelist

Статистика и география информационных угроз на портале Securelist

...

 «Лаборатория Касперского» объявляет о создании на портале securelist раздела, который позволяет в режиме реального времени получать актуальную статистику об информационных угрозах в различных регионах мира.

Для сбора статистических данных используется распределённая «облачная» система мониторинга и быстрого реагирования на компьютерные угрозы Kaspersky Security Network (KSN), объединяющая пользователей продуктов «Лаборатории Касперского» по всему миру. Около 50 млн компьютеров, входящих в состав KSN, сообщают «облаку» обо всех попытках заражения и случаях подозрительного поведения программ. После обработки полученной информации она становится доступной другим компьютерам, имеющим соединение с «облаком». Одновременно происходит процесс обобщения и анализа данных, результаты которого теперь в режиме онлайн представлены на порталеsecurelist.


Статистические данные предоставляются по четырём типам угроз: локальные угрозы, то есть обнаруженные на компьютере при сканировании файлов; веб-угрозы, которые детектируется при загрузке веб-страниц; сетевые атаки и уязвимости. По каждой из категорий пользователь может выбрать один из трёх типов представления информации. Самый наглядный из них – цветная интерактивная карта мира, отображающая количество заражений – от безопасного зеленого до темно-красного, говорящего о серьёзной эпидемии. Наведя курсор мыши на любую из стран, можно увидеть общий уровень заражения. По клику на страну выводится подробная статистика для выбранной пользователем угрозы, а также ТОП-10 угроз за выбранный промежуток времени. Период показа также может варьироваться – от суток до месяца, с промежуточным шагом в неделю. Таким образом, можно увидеть и кратковременные ключевые атаки, и общий уровень безопасности киберпространства страны за более продолжительный промежуток времени.

Второй вариант представления – круговые диаграммы, на которых отображен общий уровень заражения по регионам и странам. По клику на необходимую страну происходит ее отображение на карте. Кроме того, данные могут быть представлены в виде списка стран, подвергшихся наибольшему количеству атак со стороны киберпреступников.

«Обнаружение угроз и борьба с ними невозможна без мощного статистического инструмента, основанного на данных от миллионов пользователей по всему миру. Наша облачная система безопасности Kaspersky Security Network позволяет не только оперативно блокировать угрозы, но и выявлять любые локальные и глобальные инциденты в режиме реального времени, – говорит главный антивирусный эксперт «Лаборатории Касперского» Александр Гостев. – Ранее эти данные были доступны только нашим экспертам, но теперь мы рады представить их всем тем, для кого они могут представлять интерес: нашим клиентам, средствам массовой информации и коллегам по индустрии информационной безопасности».

Для отображения статистики необходим браузер с поддержкой технологии Adobe Flash. Подробная статистическая информация доступна на сайте www.securelist.com/ru/statistics.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru