

США озаботилась безопасностью БПЛА

США озаботилась безопасностью БПЛА

Обычно хакеры стараются проникнуть в закрытые сети и украсть секретные данные. Однако современная военная техника тоже может стать мишенью для кибератаки. Последствия перехвата злоумышленниками управления смертоносными летающими роботами могут быть самыми печальными, как для американских войск, так и для мирного населения.


Огневой мощи, например, беспилотника Reaper, вполне достаточно, чтобы вызвать катастрофические разрушения на АЭС и масштабное заражение местности радионуклидами. Кроме того, некоторые компьютеры на пунктах управления БПЛА работают в среде Windows, которая хорошо изучена хакерами и уязвима для «случайных» вирусов, сообщает CNews.

Традиционные методы обеспечения безопасности, такие как антивирусное сканирование, не могут решить проблему защиты систем управления беспилотниками, поскольку антивирусы в основном работают с известными уязвимостями. В случае с БПЛА первая атака неизвестным ранее способом может иметь самые печальные последствия.

DARPA собирается кардинально решить вопрос уязвимости БПЛА перед кибератаками, например, с помощью «абсолютной» защиты CRASH - разработки специалистов Массачусетского технологического института. Эта система чем-то похожа на иммунную систему человека и затрудняет проникновение вредоносного кода в военное ПО. CRASH будет выявлять подозрительную деятельность, анализировать ее на предмет возможной атаки и блокировать внедрение в информационную систему.

Также агентство DARPA запустило разработку программы, которая обнаруживает и удаляет вредоносный код. Новый софт заменит длительную рутинную проверку всех строк программного кода на анализ уязвимостей и выявление вредоносного кода. Например, поиск уязвимости переполнения буфера (которая позволяет хакеру вставить вредоносный код) можно превратить в своеобразную игру вроде тетриса, когда аномалия выявляется в неправильности сборки эталонной фигуры, изображающей программный код.

Пока все перспективные технологии киберзащиты находятся на ранней стадии разработки. Но, скорее всего, в будущем кибератака станет весьма сложным и опасным делом, требующим высокой квалификации и групповых усилий.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
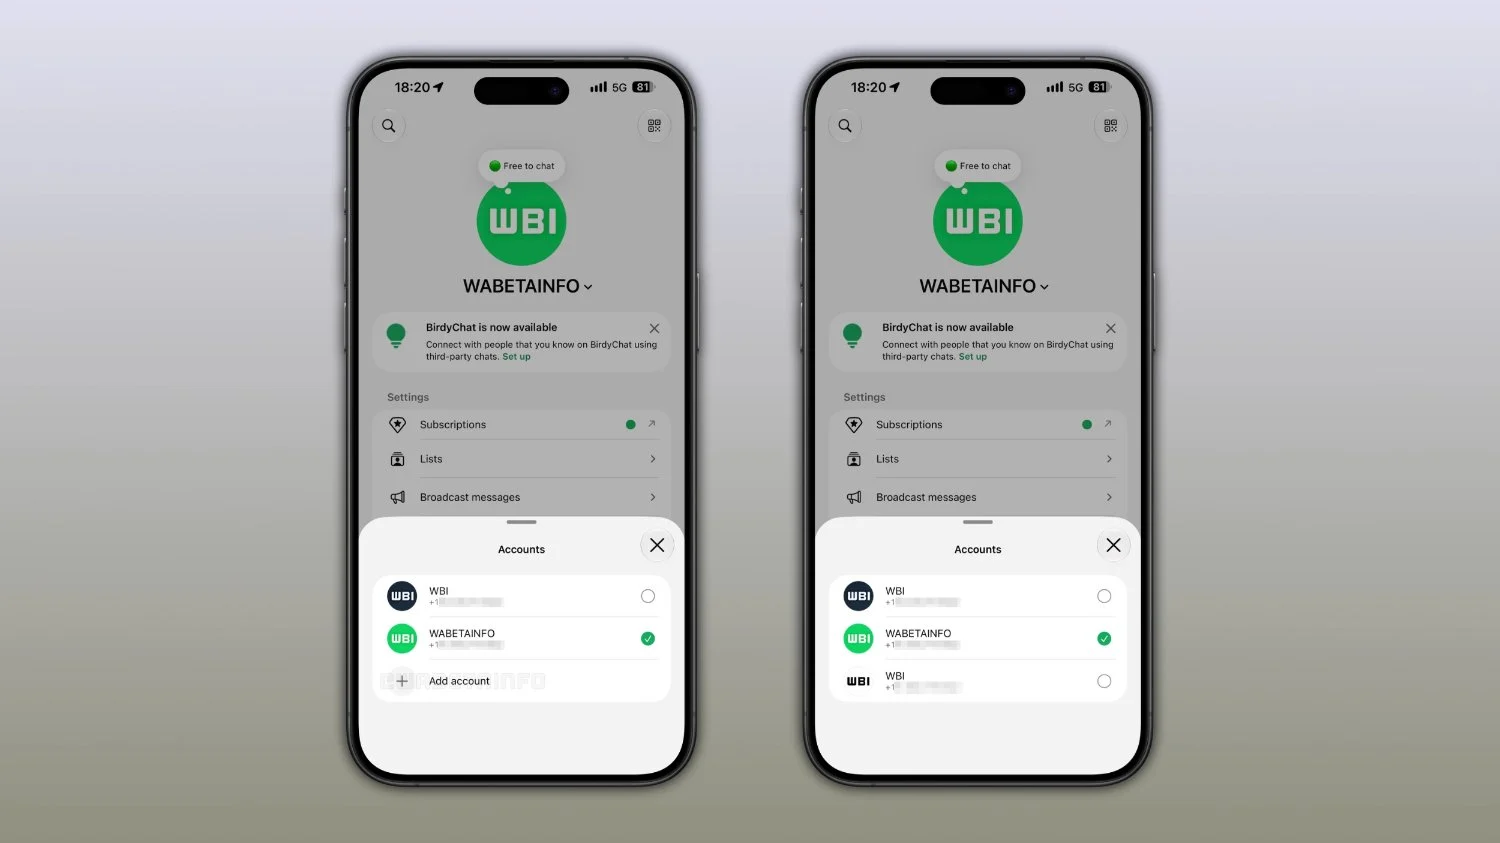

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru