


Спам распространяется в глобальных масштабах

Спам распространяется в глобальных масштабах

В настоящее время в мире почти не осталось стран, из которых не распространялся бы спам. Многие годы спамеры борются за расширение сфер влияния, территорий, с которых они осуществляют рассылку нежелательной почты, а правоохранительные органы, антиспам-вендоры и различные инициативные группы пытаются им помешать.


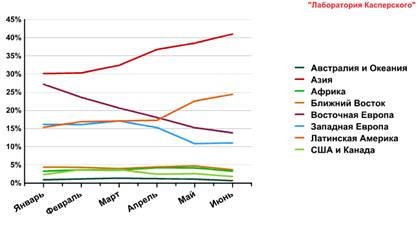
Эксперты «Лаборатории Касперского» проанализировали динамику распределения источников мусорной корреспонденции по миру и изложили выводы своего исследования в статье «Планета, захваченная спамерами». Статистика показывает, что в отличие от 2010 года, в нынешнем году доля спама, рассылаемого из различных регионов, перестала «скакать» от месяца к месяцу. В рейтинге стран — источников нежелательной почты больше нет абсолютных лидеров: осталась в прошлом ситуация, когда три страны были ответственны за половину всего мирового почтового мусора, сообщает информационная служба «Лаборатории Касперского». 

Напротив, распределение источников стало довольно равномерным — бот-сети, с которых рассылаются спамовые письма, охватывают весь земной шар. Это говорит о завершении географической экспансии спамеров. Зараженные компьютеры, рассылающие спам, в настоящее время есть и в Южной Африке, и на отдаленных островах посреди Тихого океана.

 Долевые показатели регионов в рассылке спама, первое полугодие 2011 года

В качестве основных причин перераспределения географических источников спама можно назвать принятие эффективного законодательства против спама в ряде стран, активное распространение Интернета по всему миру, а также ликвидацию крупных ботнетов и партнерских программ. Так, развитые страны привлекают организаторов ботнетов своим доступным и быстрым Интернетом, развивающиеся — отсутствием антиспамовых законов и слабой защищенностью компьютеров. Таки образом, территорий, не интересных «ботоводам», просто не осталось.

«По прогнозам «Лаборатории Касперского» в ближайшее время среди стран — источников спама будут лидировать преимущественно страны БРИКС (BRICS – Бразилия, Россия, Индия, Китай, Южно-Африканская Республика) и другие быстроразвивающиеся рынки. В настоящее время по критериям «законодательство / защищенность пользователей / количество пользователей / ширина канала» они наиболее привлекательны для спамеров, – говорит автор исследования Дарья Гудкова. – Также увеличится (хотя и не достигнет прежнего уровня) и доля спама, распространяемого из США: высокоскоростной доступ в Интернет и большое количество пользователей привлекает организаторов ботнетов, несмотря на наличие в США антиспамовых законов и хорошую защищенность машин».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru