


Спам распространяется в глобальных масштабах

Спам распространяется в глобальных масштабах

В настоящее время в мире почти не осталось стран, из которых не распространялся бы спам. Многие годы спамеры борются за расширение сфер влияния, территорий, с которых они осуществляют рассылку нежелательной почты, а правоохранительные органы, антиспам-вендоры и различные инициативные группы пытаются им помешать.


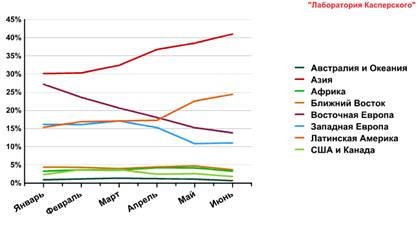
Эксперты «Лаборатории Касперского» проанализировали динамику распределения источников мусорной корреспонденции по миру и изложили выводы своего исследования в статье «Планета, захваченная спамерами». Статистика показывает, что в отличие от 2010 года, в нынешнем году доля спама, рассылаемого из различных регионов, перестала «скакать» от месяца к месяцу. В рейтинге стран — источников нежелательной почты больше нет абсолютных лидеров: осталась в прошлом ситуация, когда три страны были ответственны за половину всего мирового почтового мусора, сообщает информационная служба «Лаборатории Касперского». 

Напротив, распределение источников стало довольно равномерным — бот-сети, с которых рассылаются спамовые письма, охватывают весь земной шар. Это говорит о завершении географической экспансии спамеров. Зараженные компьютеры, рассылающие спам, в настоящее время есть и в Южной Африке, и на отдаленных островах посреди Тихого океана.

 Долевые показатели регионов в рассылке спама, первое полугодие 2011 года

В качестве основных причин перераспределения географических источников спама можно назвать принятие эффективного законодательства против спама в ряде стран, активное распространение Интернета по всему миру, а также ликвидацию крупных ботнетов и партнерских программ. Так, развитые страны привлекают организаторов ботнетов своим доступным и быстрым Интернетом, развивающиеся — отсутствием антиспамовых законов и слабой защищенностью компьютеров. Таки образом, территорий, не интересных «ботоводам», просто не осталось.

«По прогнозам «Лаборатории Касперского» в ближайшее время среди стран — источников спама будут лидировать преимущественно страны БРИКС (BRICS – Бразилия, Россия, Индия, Китай, Южно-Африканская Республика) и другие быстроразвивающиеся рынки. В настоящее время по критериям «законодательство / защищенность пользователей / количество пользователей / ширина канала» они наиболее привлекательны для спамеров, – говорит автор исследования Дарья Гудкова. – Также увеличится (хотя и не достигнет прежнего уровня) и доля спама, распространяемого из США: высокоскоростной доступ в Интернет и большое количество пользователей привлекает организаторов ботнетов, несмотря на наличие в США антиспамовых законов и хорошую защищенность машин».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru