


Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Согласно Википедии QR-код (Quick Response) — это матричный код (двухмерный штрихкод), изначально разработанный для применения в автомобильной промышленности. Сегодня QR-коды становятся все более популярными и широко используются в рекламных баннерах, журналах, транспорте и бейджах для обеспечения быстрого и простого доступа к определенной информации. У QR-кода довольно большая емкость по сравнению с обычным штрихкодом: в нем может помещаться 7089 цифровых или 4296 буквенно-цифровых символов. И этого более чем достаточно, чтобы сохранить текст или URL.


А как насчет вредоносных QR-кодов? Да, вы можете с помощью вашего смартфона сосканировать QR-код, а он перенаправит вас на URL с вредоносным файлом (APK или JAR). Такие QR-коды существуют и пользуются все большим спросом.

Сегодня люди, которые пользуются смартфонами, часто ищут программное обеспечение для своих устройств с помощью обычного компьютера. Если пользователь находит что-то интересное, то для того, чтобы загрузить это в смартфон, он должен вручную ввести URL в браузер своего телефона. Это не очень удобно, поэтому такие веб-сайты имеют QR-коды, которые легко сканируются, пишет securelist. 

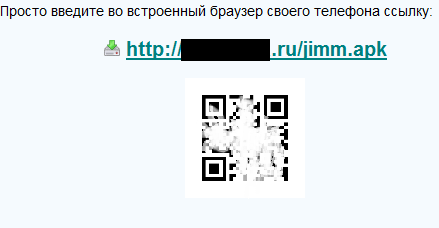
Известно, что сегодня многие вредоносные программы для мобильных устройств (особенно SMS-троянцы) распространяются через сайты, на которых все ПО — вредоносное. А киберпреступники стали использовать вредоносные QR-коды — так сказать, для удобства пользователей. Вот пример такого веб-сайта:

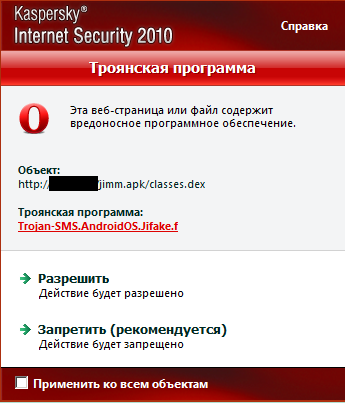
Любопытно, что зашифрованный URL работает, но в нем нет файла ‘jimm.apk’, который требуется для этой ссылки. Но если пользователь просканирует QR-код, он будет перенаправлен на другой URL, где есть файл ‘jimm.apk’. Этот файл детектируется как Trojan-SMS.AndroidOS.Jifake.f:

Сама вредоносная программа — это приложение Trojanized Jimm (для мобильных клиентов ICQ), которое отправляет несколько SMS-сообщений на короткий номер 2476 (стоимостью $6 каждое). После установки программы в меню телефона появляется иконка ‘JimmRussia’.

При этом на других веб-сайтах также есть вредоносные QR-коды, содержащие ссылки на различные J2ME SMS-троянцы. Использование QR-кодов для распространения вредоносного ПО было предсказуемым. И пока эта технология популярна, киберпреступники будут продолжать ее применять. Эти два примера - лишь первые ласточки, и в ближайшем будущем мы, скорее всего, увидим новые вредоносные программы для мобильных устройств, распространяемые через QR-коды.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru