


Мошенники прикрываются McDonald's для проведения фишинговых атак

Мошенники прикрываются McDonald's для проведения фишинговых атак

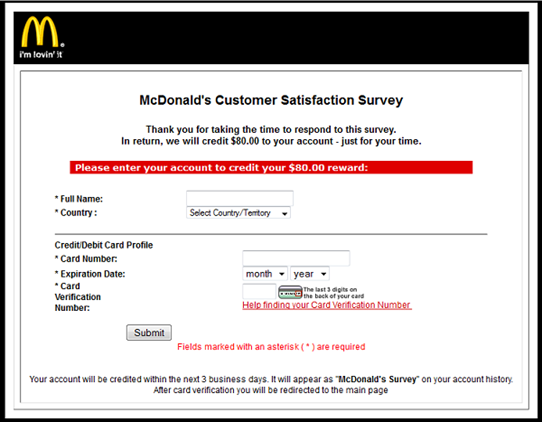
Эксперты «Лаборатории Касперского» зафиксировали новый вид фишинга с использованием веб-сайта с коротким javascript-кодом. Пользователю приходит письмо якобы от компании McDonald's о том, что он выиграл возможность участвовать в опросе и мгновенно получить за это вознаграждение на свой счет.


Письма с предложением принять участие в опросе удовлетворенности качеством работы сети общественного питания McDonald’s начали приходить 5 сентября. После прохождения опроса пользователь попадает на другую форму, где нужно указать номер своей кредитной карточки, срок ее действия и cvv код, чтобы получить награду в $80.

 После этого жертва перенаправляется на официальный сайт McDonald's, а данные платежной карты уходят злоумышленникам. В письме в поле "От кого" значится адрес mcdonalds@mcdonaldss.com с лишней буквой "s" в домене. Это типичный мошеннический прием – использовать адреса, незаметно отличающиеся от настоящих.

Для обхода фильтров и черных списков злоумышленники используют зараженные веб-сайты: пройдя по ссылке в письме, пользователь попадает сначала на страничку сайта, где нет ничего, кроме короткого javascript-кода, перенаправляющего пользователя на основной сайт мошенников.

«Киберпреступники становятся все изобретательней, сочетая проверенные приемы социальной инженерии и новейшие технологии, – отмечает Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского» в посте о новом виде фишинга. – Эта новая схема мошенничества активна и в данный момент! Будьте осторожны и не переходите по ссылкам из спам-писем, ведь всегда можно зайти на официальный сайт и получить всю необходимую информацию».

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru