


Мошенники прикрываются McDonald's для проведения фишинговых атак

Мошенники прикрываются McDonald's для проведения фишинговых атак

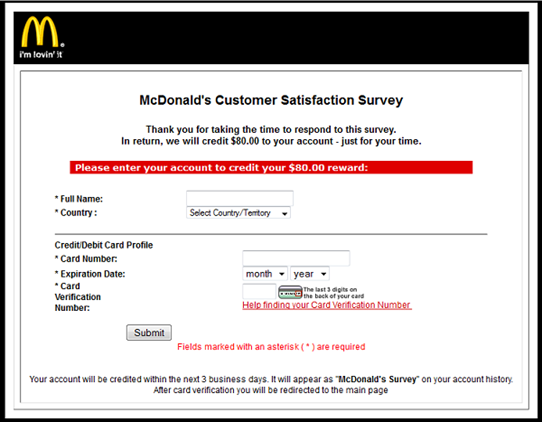
Эксперты «Лаборатории Касперского» зафиксировали новый вид фишинга с использованием веб-сайта с коротким javascript-кодом. Пользователю приходит письмо якобы от компании McDonald's о том, что он выиграл возможность участвовать в опросе и мгновенно получить за это вознаграждение на свой счет.


Письма с предложением принять участие в опросе удовлетворенности качеством работы сети общественного питания McDonald’s начали приходить 5 сентября. После прохождения опроса пользователь попадает на другую форму, где нужно указать номер своей кредитной карточки, срок ее действия и cvv код, чтобы получить награду в $80.

 После этого жертва перенаправляется на официальный сайт McDonald's, а данные платежной карты уходят злоумышленникам. В письме в поле "От кого" значится адрес mcdonalds@mcdonaldss.com с лишней буквой "s" в домене. Это типичный мошеннический прием – использовать адреса, незаметно отличающиеся от настоящих.

Для обхода фильтров и черных списков злоумышленники используют зараженные веб-сайты: пройдя по ссылке в письме, пользователь попадает сначала на страничку сайта, где нет ничего, кроме короткого javascript-кода, перенаправляющего пользователя на основной сайт мошенников.

«Киберпреступники становятся все изобретательней, сочетая проверенные приемы социальной инженерии и новейшие технологии, – отмечает Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского» в посте о новом виде фишинга. – Эта новая схема мошенничества активна и в данный момент! Будьте осторожны и не переходите по ссылкам из спам-писем, ведь всегда можно зайти на официальный сайт и получить всю необходимую информацию».

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru