


Интернет-мошенники наживаются на событиях в Ливии

Интернет-мошенники наживаются на событиях в Ливии

Эксперты Symantec зафиксировали очередной всплеск «нигерийского» спама. Использование злободневных новостей в мошеннических целях, к сожалению, является одним из распространенных методов обогащения в сети.


Был обнаружен поток спам-сообщений, из которых следует, что жена Каддафи, его дочь и личный охранник выводят огромные денежные суммы из Ливии. Согласно заверениям мошенников, вывести эти средства за пределы ливийских границ самостоятельно родственники и приближенные низложенного правителя не могут, а за содействие обещают крупную сумму.

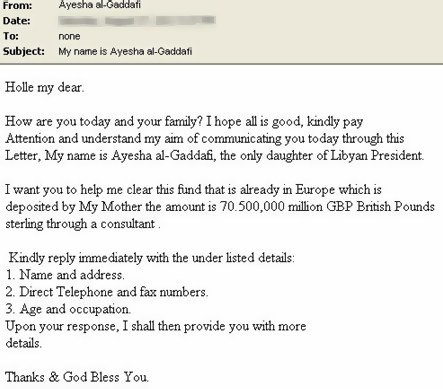
Ниже вы видите пример письма, где «дочь» Мауммара Каддафи пытается получить 70,5 миллиардов фунтов стерлингов, хранящихся в европейских депозитариях. Осуществить операцию она может только через посредника, от которого требуется сообщить домашний адрес, телефон, возраст и область деятельности.

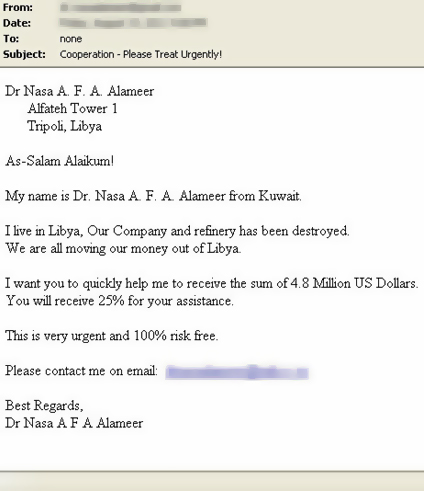
Ниже пример письма от ливийского гражданина, работающего в нефтеперерабатывающей отрасли. Он сообщает, что бизнес уничтожен, а денежные средства срочно выводятся из Ливии. За содействие он предлагает получателю 1,2 миллиона долларов в награду и, что примечательно, просит обращаться по отличающемуся от адреса отправителя e-mail.

«С авторами нигерийских писем вступать в переписку нельзя, - предостерегают эксперты Symantec, - После вашего ответа за дело берутся профессионалы, которым удается убедить многих пользователей перевести некую сумму денег на свой счет».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru