


Каждый второй компьютер в России подвергается кибератаке

Каждый второй компьютер в России подвергается кибератаке

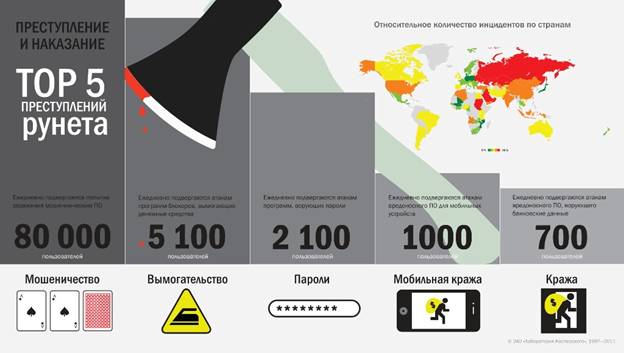
Согласно данным «Лаборатории Касперского», полученным с помощью «облачной» системы мониторинга и быстрого реагирования на угрозы Kaspersky Security Network, в среднем каждый второй компьютер в России (55,3%) подвергается кибератаке. Из общего количества инцидентов эксперты компании выделяют пять наиболее распространенных видов угроз.


Чаще всего в Рунете опасность представляет различное мошенническое ПО. Каждый день 80 тыс. российских пользователей подвергаются попыткам заражения вредоносным кодом. С программами-блокерами, вымогающими денежные средства, сталкиваются 5,1 тыс. пользователей. Кроме этого, угрозу представляют вредоносные программы для мобильных устройств – тысяча инцидентов в день, а также банковские троянцы, ежедневно атакующие 700 компьютеров.


Особое внимание киберпреступники уделяют социальным сетям. Как отмечает Сергей Голованов, ведущий вирусный аналитик «Лаборатории Касперского», именно эти ресурсы в последнее время становятся одним из самых быстрых каналов распространения вредоносного кода. «Объектом интереса злоумышленников являются пароли пользователей, для кражи которых используются троянские программы, распространяемые через уязвимости в платформах соцсетей и с помощью различных психологических уловок», – отмечает эксперт. По его словам, ежедневно в России в среднем 2,1 тыс. владельцев аккаунтов в популярных социальных сервисах подвергаются атаке зловредов. Для обеспечения безопасности персональных данных Сергей Голованов рекомендует использовать комплексные защитные решения, в состав которых входит, например, инструмент Виртуальная клавиатура. Она может быть использована, в частности, на различных интернет-ресурсах для набора конфиденциальной информации и позволяет избежать перехвата важных данных.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru