

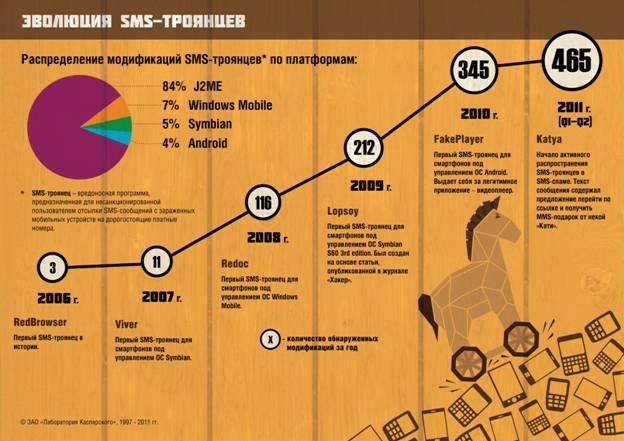

За 5 лет количество SMS-троянцев выросло в 150 раз

За 5 лет количество SMS-троянцев выросло в 150 раз

Эксперты «Лаборатории Касперского» отмечают высокую активность российских «мобильных» вирусописателей и интенсивный рост числа модификаций SMS-троянцев — вредоносных программам, предназначенных для несанкционированной пользователем отсылки SMS-сообщения с зараженных мобильных устройств на дорогостоящие платные номера.


Так, за последние 5 лет количество модификаций SMS-троянцев выросло более чем в 150 раз с 3 в 2006 году до 465 в первой половине 2011 года. Большинство зловредов – около 84% от общего числа SMS-троянцев – было создано для J2ME-платформы. Следом идет Symbian – 7%; затем Windows Mobile – 5%, замыкает четверку Android – 4%.


«В течение последних лет русскоязычные киберпреступники, специализирующиеся на создании SMS-торянцев, оказались в авангарде среди прочих «мобильных» вирусописателей, – рассказал Денис Масленников, ведущий вирусный аналитик «Лаборатории Касперского», выступая на IT-конференции «Безопасное завтра Рунета». – Популярность этих зловредов во многом обусловлена возможностью анонимного приобретения в аренду коротких номеров, которые используются в том числе и для получения нелегального дохода их арендаторов».

По оценкам экспертов «Лаборатории Касперского» в России жертвы киберпреступников, использующих SMS-троянцев, каждый месяц суммарно теряют около 30 млн рублей.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru