


Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

«Лаборатория Касперского» опубликовала отчет о деятельности спамеров в первом квартале 2011 года. По заключению экспертов, злоумышленники стремительно восстанавливают свои позиции, утраченные после закрытия ряда крупных ботнетов в конце 2010 года.


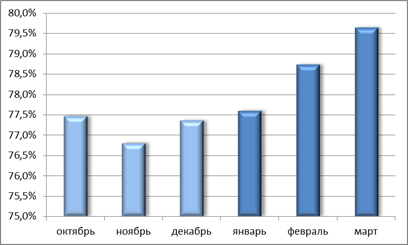
В течение первых трех месяцев нового года доля почтового мусора неуклонно росла. В итоге количество спама в I квартале в среднем составило 78,6%, сообщает Информационная служба «Лаборатории Касперского». Это на 1,4% больше, чем в конце 2010 года, но все же на 6,5% ниже, чем год назад. Тем не менее, при сохранении данной тенденции уже в следующем квартале количество спама может достичь 80%.


Доля спама в почтовом трафике в I квартале 2011 года

Одним из наиболее эффективных методов борьбы с преступниками, занимающимися рассылкой нежелательной почты, являются скоординированные действия правоохранительных органов и инициативных групп. Так, закрытие во второй половине 2010 года командных центров ботнетов Pushdo/Cutwail и Bredolab привело к почти двукратному сокращению количества непрошенных писем. Однако злоумышленники, очевидно, сделали определенные выводы из своих поражений и стали заранее готовить «пути для отступления»: после закрытия 16 марта командного центра ботнета Rustock, одного из лидеров в рассылке спама, доля спама лишь на несколько дней снизилась на 2-3%.

Новыми плацдармами для спамеров все чаще становятся страны со слабо развитым законодательством в области борьбы с киберпреступлениями. Именно туда злоумышленники стараются переносить ботнеты. Таким образом, снижение удельного веса в спам-расслыках стран Восточной и Западной Европы (-5,64% и -2,36% соответственно) частично компенсируется увеличением доли африканского континента, которая достигла 3,50%, обогнав США и Канаду. Ранее доля государств Африки в глобальном спам-трафике не превышала одного процента.

Активность злоумышленников сказалась и на увеличении количества писем, содержащих вредоносные вложения. Доля таких спам-сообщений в среднем составила 3,5%. За этот же период увеличилось количество срабатываний почтового антивируса на территории США, что может быть связано с попытками хозяев ботнетов восстановить свои зомби-сети в этой стране. Более того, чтобы обойти почтовые фильтры и обмануть пользователей, спамеры часто прибегали к различным уловкам, среди которых стоит отметить подделки под обычные письма или личную переписку.

«Лаборатория Касперского» призывает пользователей быть бдительными и проверять подлинность сообщений, прежде чем совершать с ними какие-либо действия.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru