


Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Подробно изучив функционал и бизнес-модель «рекламного» ботнета Artro, эксперты «Лаборатории Касперского» пришли к выводу: при использовании определенных схем обмана рекламодателей, доход злоумышленников от накрутки трафика и кликов может доходить до 2 тысяч долларов США в сутки.


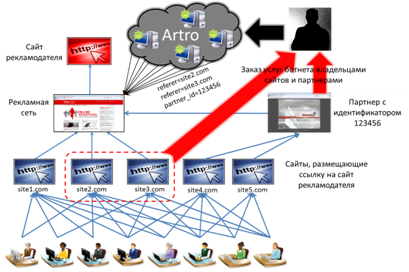
Многие сайты, заинтересованные в увеличении посещаемости своих ресурсов, пользуются услугами рекламных сетей. При этом посредник получает определенную сумму за каждого перенаправленного пользователя, сообщает информационная служба «Лаборатории Касперского». Желая увеличить свой доход, некоторые владельцы сайтов, размещающих у себя рекламные ссылки, пользуются услугами ботнетов, чтобы имитировать переходы пользователей с их сайтов на рекламируемые ресурсы.


Схема обмана рекламодателей

При такой схеме мошенничества в выигрыше остаются владельцы ботнета, недобросовестные партнеры, сайты, размещающие рекламные ссылки, и рекламные сети. При этом последние, по мнению экспертов «Лаборатории Касперского», могут даже не знать о том, что заработать им помогает зомби-сеть. Однако по-настоящему обманутым в данной ситуации остается, как правило, только рекламодатель: платя за переходы пользователей на свой собственный сайт, он получает исключительно виртуальных посетителей.

Зная, сколько в среднем за сутки каждый модуль совершает кликов, среднюю стоимость рекламных сервисов за клик, минимальное количество ботов в зомби-сети и вероятную доля владельцев ботнета от продажи трафика, авторы исследования, Алексей Кадиев и Мария Гарнаева подсчитали примерный доход злоумышленников: «По нашим оценкам, он составляет 1-2 тысячи долларов США в сутки. И это только за счет обмана рекламодателей. Помимо этого, киберпреступники могут зарабатывать на загрузках сторонних вредоносных программ. Однако оценить доходность данного вида преступного бизнеса практически невозможно».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru