



Rustock мертв?

Rustock мертв?

На этой неделе исследователи в области безопасности зафиксировали значительное снижение уровня спама, которое они связывают с отключением бот-сети Rustock – крупнейшего источника нежелательных сообщений.

На протяжении трех лет посредством бот-сети Rustock мошенники хорошо наживались на доверчивых пользователях, рассылая рекламные сообщения о нелегальных лекарственных препаратах, распространяющихся через Интернет. К сети было подключено около 815000 инфицированных компьютеров, которые контролировались 26 серверами, в результате она стала крупнейшей среди себе подобных, а количество всего рассылаемого спама составляло половину от мирового уровня.

Но на днях этот источник внезапно иссяк. Причины, по которым это произошло пока неизвестны.

По мнению независимого журналиста Брайана Кребса, это могла быть акция борцов со спамом, направленная против всех контрольных пунктов ботнета, в результате чего они одновременно перестали работать. Если это окажется правдой, то такая кампания может стать крупнейшей за всю историю Интернет.

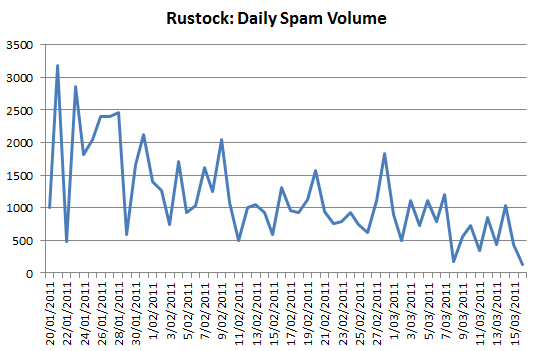
Специалисты в области безопасности компании M86 подтвердили догадку журналиста сообщив, что все серверы Rustock сейчас недоступны (по крайней мере, временно). Это подтверждается резульатами наблюдений, сведенных в диаграмму, демонстрирующей уровень спама на текущий день (см. ниже).

Напомним, что подобное уже имело место быть в период новогодних и рождественских каникул, но в середине января все снова вернулось на круги своя. Возможно, это был временный перерыв, устроенный самими мошенниками. Поэтому, сейчас было бы неразумно писать некролог для Rustock.

Rustock, spam volume


Обновление. Microsoft: Rustock скорей мертв, чем жив

После долгой подготовки и организации мероприятия, отдел по борьбе с киберпреступлениям (DCU) корпорации Microsoft совместно с государственными службами успешно завершили операцию по ликвидации крупнейшей бот-сети .

Специалисты совершили рейд по пяти компаниям, предоставляющих хостинговые услуги в семи городах: Канзас-Сити, Скрантоне, Денвере, Далласе, Чикаго, Сиэтле, Колумбусе. В результате некоторые машины были изъяты для дальнейшего анализа, а также при помощи провайдеров удалось отрезать IP адреса, контролируемые Rustock. Однако, как подчеркнули эксперты, работы по полной ликвидации бот-сети продолжаются и за пределами страны.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru