



Новинка от кибермошенников: подписка без уведомления

Новинка от кибермошенников: подписка без уведомления

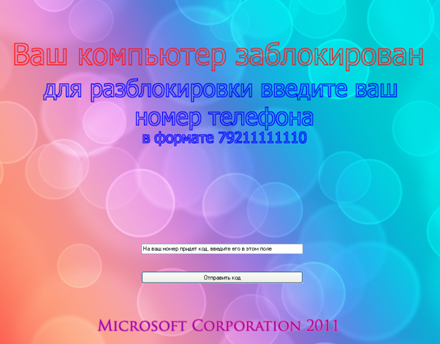
«Лаборатория Касперского» предупреждает пользователей о появлении новой схемы работы кибермошенников с использованием СМС-блокеров. В отличие от традиционного алгоритма, когда для получения кода разблокировки компьютера необходимо было выслать на указанный номер платное СМС-сообщение, теперь злоумышленники пошли более «гуманным» путем. В окне, которое появляется на Рабочем столе, пользователя просят указать номер телефона, на который совершенно бесплатно приходит СМС с кодом разблокировки. На чем же зарабатывают мошенники?

Блокер — одна из распространенных форм работы кибермошенников 

После разблокировки на телефон «счастливчика» с завидной регулярностью и частотой начинают приходить СМС-сообщения сомнительного содержания, а его баланс стремится к нулю, сообщает Лаборатория Касперского. Оказывается, что, введя свой номер мобильного телефона и подтвердив его подлинность, пользователь автоматически принимает условия некого лицензионного соглашения, которое помимо всего прочего включает услугу «Подписка», естественно, предоставляемую на платной основе. 

Как правило, избавиться от подобной «услуги» можно, обратившись к оператору мобильной связи с требованием отписаться от ненужной Подписки. Существует и другой способ: не выполнять условия соглашения со своей стороны, то есть не оплачивать навязанную услугу. Для этого достаточно в течение определенного времени (обычно неделю) не пополнять баланс. Однако, согласитесь, сегодня прожить без мобильного телефона хотя бы день, может далеко не каждый, не говоря уже о неделе.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru