


Злоумышленники взломали сервер государственного университета Огайо

Злоумышленники взломали сервер государственного университета Огайо

На сервере хранились персональные сведения 760 тыс. студентов и преподавателей; существует риск их появления в открытом доступе. Произошедшее нарушение политики безопасности уже признали одним из наиболее масштабных в истории этого учебного заведения.


На данный момент с уверенностью можно утверждать, что факт взлома действительно имел место, и злоумышленники осуществили НСД к университетской площадке, на которой хранилась база данных номеров социального страхования. Непосредственных свидетельств или каких-либо косвенных подтверждений того, что конфиденциальность информации была нарушена, пока нет, однако такой вариант развития событий кажется более чем вероятным; в силу этого администрация университета уже начала рассылку соответствующих уведомлений бывшим и нынешним студентам, сотрудникам вуза, а также бизнес-партнерам.


Подозрительная активность на одном из серверов учебного заведения была зафиксирована в конце октября, в процессе проведения планового аудита безопасности. Компьютер отключили и передали на анализ экспертам в области расследования киберпреступлений; те подтвердили, что сервер подвергся взлому, однако не смогли обнаружить никаких следов доступа к базе конфиденциальных данных. Собранные улики, тем не менее, позволили с определенной степенью уверенности утверждать, что злоумышленники пытались задействовать мощности сервера для проведения кибератак.


Получив итоговый отчет специалистов, администрация университета направила необходимые уведомления в местную полицию и ФБР. Сообщается, что сумма расходов на расследование и ликвидацию последствий инцидента в конечном итоге составит почти 4 млн. долларов.


Стоит заметить, что злоумышленники неизменно проявляют значительный интерес к высшим учебным заведениям: на их вычислительных мощностях хранятся весьма объемные базы персональных данных, а канал их связи с Интернетом, как правило, довольно широк - так что в случае успеха киберпреступник может довольно быстро завладеть личными сведениями множества людей.


The Columbus Dispatch

Подпишитесь на новости

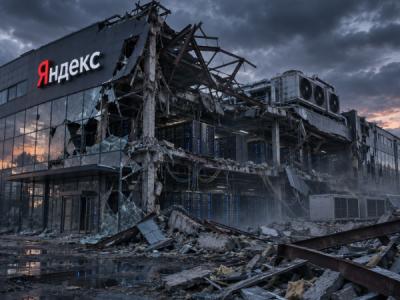
Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru