



G-Data предупреждает о новых махинациях спамеров

G-Data предупреждает о новых махинациях спамеров

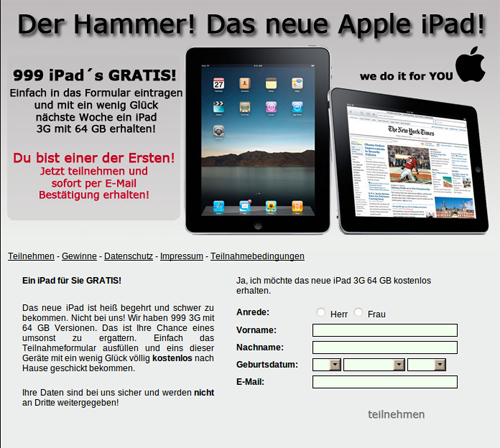
Эксперты лаборатории безопасности компании G Data Software отмечают значительное увеличение числа спама с фальшивыми сообщениями о выигрыше. Потенциальным жертвам сообщают о «выигранном» подарочном сертификате для eBay, новейшей модели iPhone или LCD телевизоре.


На первый взгляд схема действий мошенников ничем не отличается от стандартного алгоритма. Онлайн-преступники всегда пытались завладеть личными данными пользователей, сообщая о неожиданном выигрыше и высылая фальшивые уведомления. Привычным методом атаки было размещение в теле письма ссылки на инфицированный сайт с целью внедрения вредоносного кода в систему и дальнейшего похищения информации. Сегодня специалисты G Data Software отмечают появление новой формы ловушки с гарантией личного контакта по телефону.

В персональных спам-письмах преступники обещают неожиданный выигрыш в виде подарочных сертификатов, iPad, iPhone, машин, денег наличными или LCD-телевизора. Ссылка в письме отправляет пользователя на веб-сайт, где «выигравший» должен зарегистрироваться как участник.


После получения спам-письма специалисты тестовой лаборатории G Data Software решили зарегистрироваться на сайте для получения обещанного вознаграждения. Через 30 секунд после удачной регистрации раздался телефонный звонок от злоумышленников. Записанный голос просил подтвердить указанные данные. Для этого необходимо было нажать определённое сочетание клавиш и поговорить с сотрудником call-центра для сверки персональных данных. И именно здесь ловушка захлопывается: неосознанно пользователь подписывается на платный абонемент какого-либо журнала или на другие виды товаров.

Содержание письма

Кому: (скрыто)
Тема: 250 евро в подарок для покупки на eBay

Уважаемый Господин (скрыто)
Вы стали счастливым обладателем подарочного сертификата в 250 евро для покупки на eBay.
С данным сертификатом Вы можете купить на аукционе любой товар стоимостью до 250 евро.
Господин (скрыто) , данный сертификат Вы можете получить бесплатно по адресу
www........z
………………………………………………………………………………………………………………………………………………………….
Примечание:
Данное письмо было отправлено на адрес: (скрыто)
Вы получили данное письмо, так как Вы являетесь заказчиком услуги в Интернет на получение новостных статей от (скрыто)
Пожалуйста, не отвечайте на данное письмо. Оно не будет доставлено.
Отказ от рассылки:
Для того чтобы отказаться от рассылки, кликнете по ....biz/unsubscribe.


G Data Software рекомендует получателям таких писем удалять их, не читая, никогда не регистрироваться на подозрительных сайтах, не заполнять анкеты или предоставлять любые данные по телефону. По оценкам специалистов лаборатории безопасности G Data Software, также персональные данные могут использоваться преступниками для дальнейших махинаций или продажи их черном рынке. Пользователям, которые угодили в ловушку, G Data Software рекомендует сохранять спокойствие и не пугаться предупреждений от преступников. Если же дело доходит до письма с просьбой об уплате просроченного долга, получателю необходимо ответить письменно.

ВложениеРазмер
Image icon Sample-iPad.png210.3 КБ
Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru
