


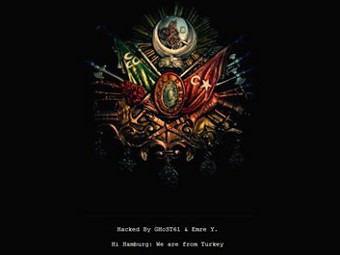

Турецкие хакеры разместили на сайтах ХДС герб Османской империи

Турецкие хакеры разместили на сайтах ХДС герб Османской империи

...

Турецкие хакеры атаковали сайты отделений ХДС в Гамбурге и Мекленбурге - Передней Померании cduhamburg.de и cdu-mecklenburg-vorpommern.de.

герб Османской империи

 Вместо оригинального содержания на главных страницах сайтов на черном фоне был размещен герб Османской империи, под которым находилось приветствие "Мы из Турции!" и вопрос, обращенный к главе ХДС, канцлеру Германии Ангеле Меркель: "Куда делись деньги на интеграцию?"

Хакерская атака была осуществлена 19 октября. Сайт мекленбургского отделения ХДС был восстановлен уже к полудню, а гамбургского - несколькими часами позже. Полиция начала расследование.

В правоохранительных органах не исключают, что действия хакеров имеют политический и экстремистский подтекст и связаны с развернувшейся в Германии острой дискуссией об интеграции мигрантов, прежде всего мусульман из Турции.

Непосредственным поводом для атаки на сайты ХДС мог стать запланированный на среду визит Ангелы Меркель в Любек (Шлезвиг-Гольштейн). Ранее канцлер официально заявила, что попытка построить в Германии мультикультурное общество потерпела крах. В самом правительстве ведется острая дискуссия по вопросу об иммиграционной политике и интеграции мигрантов.

Министр по делам науки и образования Аннетта Шаван и министр экономики Райнер Брюдерле выступают за введение в ФРГ по примеру Канады балльной системы оценки квалификации и знания языка для мигрантов. Министр внутренних дел Томас де Мезьер считает данный шаг излишним.

Источник

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru