


Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Несмотря на попытку ликвидации, BadBox продолжал наращивать потенциал, который в итоге превысил 1 млн ботов. Повторная подмена C2-серверов (sinkhole) обезвредила 500 тыс. зараженных Android-устройств, однако это вряд ли остановит рост численности ботнета.

Дело в том, что BadBox состоит из бюджетных гаджетов с бэкдором, внедренным в результате атаки на цепочку поставок либо позднее, через загрузку вредоносного приложения или обновление прошивки.

Недостатка в таких девайсах нет, они плохо защищены и, став частью ботнета, начинают проксировать трафик для киберкриминала, накручивать рекламные клики, принимать участие в массовом взломе аккаунтов.

Предыдущая попытка обезвредить BadBox была предпринята властями Германии в декабре прошлого года. На тот момент им удалось пресечь C2-коммуникации 30 тыс. инфицированных Android-устройств; не прошло и недели, как вредоносная сеть увеличилась до 192 тыс. боевых единиц.

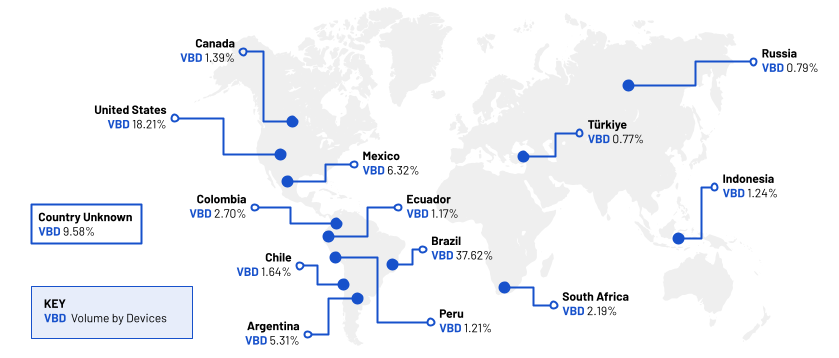
С тех пор ботнет еще больше разросся: в HUMAN зафиксировали более 1 млн заражений в 222 странах, с наибольшей концентрацией в Бразилии, США, Мексике и Аргентине.


В основном это устройства китайского производства с AOSP-версией Android — ТВ-приставки, планшеты, кинопроекторы, информационно-развлекательные системы автомобилей.

Бэкдор, лежащий в основе ботнета BadBox 2.0 (в HUMAN его отслеживают как вторую версию из-за резкого роста численности), схож с Vo1d, однако последний ориентирован лишь на ТВ-приставки. Как оказалось, зловред работает по прежней схеме: подключается к вшитому в код C2, получает конфигурационный файл, а затем загружает дополнительные компоненты.

Пользуются ботнетом и обеспечивают его работу четыре кибергруппы:

  • SalesTracker (управление инфраструктурой);
  • MoYu (разработка бэкдоров и ботов);
  • Lemon (мошенничество с рекламой);
  • LongTV (разработка вредоносных приложений).

Осуществить подмену C2-серверов по методу sinkhole экспертам помогли их коллеги из Shadowserver Foundation. В Google Play были обнаружены 24 приложения, ассоциированных с BadBox; их уже удалили, а аккаунты Google Ads, также связанные с операциями ботнета, аннулировали.


К сожалению, Google не в состоянии помочь жертвам заражения, не использующим Play Protect и Play Services. Принятые меры также бесполезны против предустановки вредоносных программ на дешевые Android-гаджеты. Практика показывает, что потеря C2 тоже восполнима: ботоводы в любой момент могут поднять новые серверы, а заодно усилить их защиту.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru