


Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Несмотря на попытку ликвидации, BadBox продолжал наращивать потенциал, который в итоге превысил 1 млн ботов. Повторная подмена C2-серверов (sinkhole) обезвредила 500 тыс. зараженных Android-устройств, однако это вряд ли остановит рост численности ботнета.

Дело в том, что BadBox состоит из бюджетных гаджетов с бэкдором, внедренным в результате атаки на цепочку поставок либо позднее, через загрузку вредоносного приложения или обновление прошивки.

Недостатка в таких девайсах нет, они плохо защищены и, став частью ботнета, начинают проксировать трафик для киберкриминала, накручивать рекламные клики, принимать участие в массовом взломе аккаунтов.

Предыдущая попытка обезвредить BadBox была предпринята властями Германии в декабре прошлого года. На тот момент им удалось пресечь C2-коммуникации 30 тыс. инфицированных Android-устройств; не прошло и недели, как вредоносная сеть увеличилась до 192 тыс. боевых единиц.

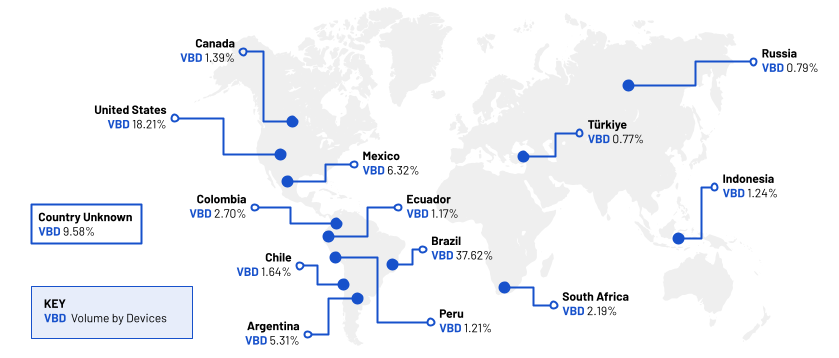
С тех пор ботнет еще больше разросся: в HUMAN зафиксировали более 1 млн заражений в 222 странах, с наибольшей концентрацией в Бразилии, США, Мексике и Аргентине.


В основном это устройства китайского производства с AOSP-версией Android — ТВ-приставки, планшеты, кинопроекторы, информационно-развлекательные системы автомобилей.

Бэкдор, лежащий в основе ботнета BadBox 2.0 (в HUMAN его отслеживают как вторую версию из-за резкого роста численности), схож с Vo1d, однако последний ориентирован лишь на ТВ-приставки. Как оказалось, зловред работает по прежней схеме: подключается к вшитому в код C2, получает конфигурационный файл, а затем загружает дополнительные компоненты.

Пользуются ботнетом и обеспечивают его работу четыре кибергруппы:

  • SalesTracker (управление инфраструктурой);
  • MoYu (разработка бэкдоров и ботов);
  • Lemon (мошенничество с рекламой);
  • LongTV (разработка вредоносных приложений).

Осуществить подмену C2-серверов по методу sinkhole экспертам помогли их коллеги из Shadowserver Foundation. В Google Play были обнаружены 24 приложения, ассоциированных с BadBox; их уже удалили, а аккаунты Google Ads, также связанные с операциями ботнета, аннулировали.


К сожалению, Google не в состоянии помочь жертвам заражения, не использующим Play Protect и Play Services. Принятые меры также бесполезны против предустановки вредоносных программ на дешевые Android-гаджеты. Практика показывает, что потеря C2 тоже восполнима: ботоводы в любой момент могут поднять новые серверы, а заодно усилить их защиту.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru