


Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Несмотря на попытку ликвидации, BadBox продолжал наращивать потенциал, который в итоге превысил 1 млн ботов. Повторная подмена C2-серверов (sinkhole) обезвредила 500 тыс. зараженных Android-устройств, однако это вряд ли остановит рост численности ботнета.

Дело в том, что BadBox состоит из бюджетных гаджетов с бэкдором, внедренным в результате атаки на цепочку поставок либо позднее, через загрузку вредоносного приложения или обновление прошивки.

Недостатка в таких девайсах нет, они плохо защищены и, став частью ботнета, начинают проксировать трафик для киберкриминала, накручивать рекламные клики, принимать участие в массовом взломе аккаунтов.

Предыдущая попытка обезвредить BadBox была предпринята властями Германии в декабре прошлого года. На тот момент им удалось пресечь C2-коммуникации 30 тыс. инфицированных Android-устройств; не прошло и недели, как вредоносная сеть увеличилась до 192 тыс. боевых единиц.

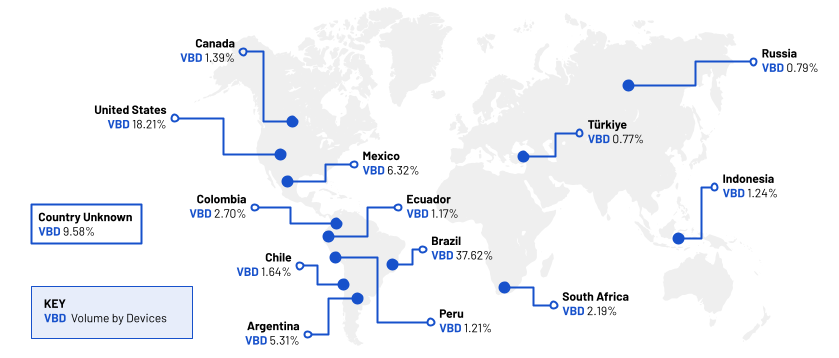
С тех пор ботнет еще больше разросся: в HUMAN зафиксировали более 1 млн заражений в 222 странах, с наибольшей концентрацией в Бразилии, США, Мексике и Аргентине.


В основном это устройства китайского производства с AOSP-версией Android — ТВ-приставки, планшеты, кинопроекторы, информационно-развлекательные системы автомобилей.

Бэкдор, лежащий в основе ботнета BadBox 2.0 (в HUMAN его отслеживают как вторую версию из-за резкого роста численности), схож с Vo1d, однако последний ориентирован лишь на ТВ-приставки. Как оказалось, зловред работает по прежней схеме: подключается к вшитому в код C2, получает конфигурационный файл, а затем загружает дополнительные компоненты.

Пользуются ботнетом и обеспечивают его работу четыре кибергруппы:

  • SalesTracker (управление инфраструктурой);
  • MoYu (разработка бэкдоров и ботов);
  • Lemon (мошенничество с рекламой);
  • LongTV (разработка вредоносных приложений).

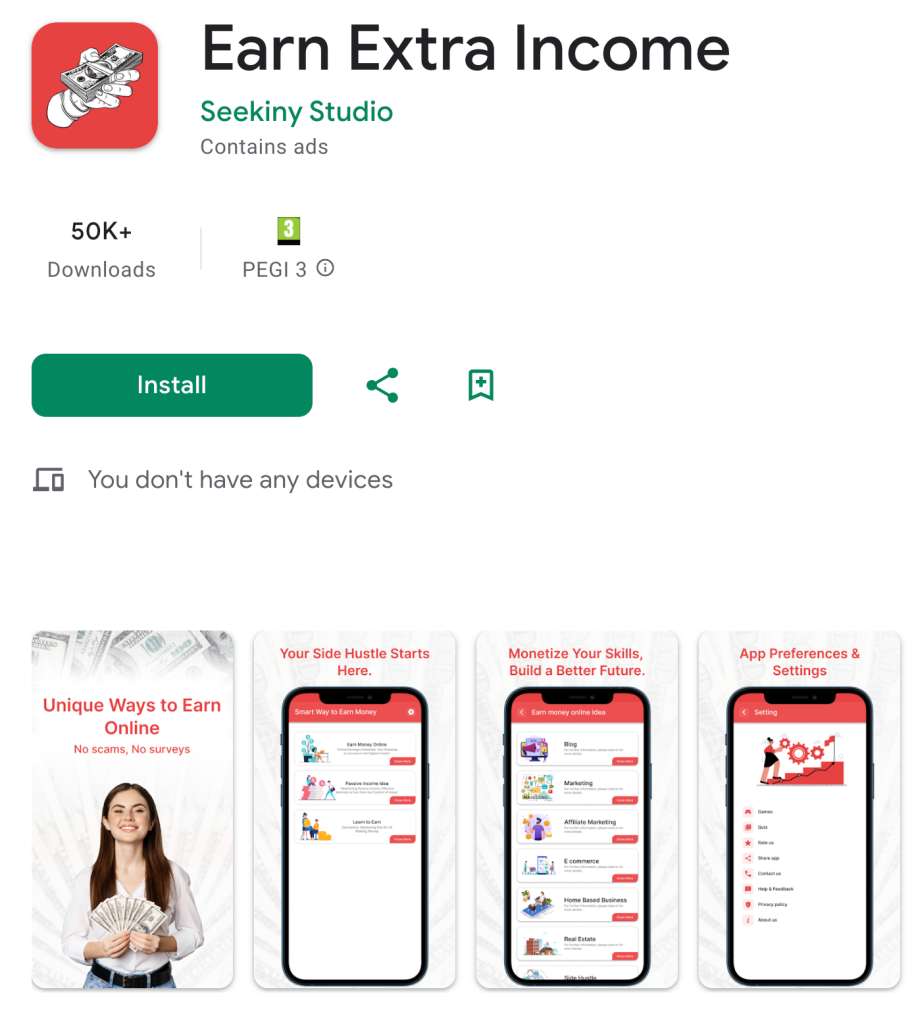
Осуществить подмену C2-серверов по методу sinkhole экспертам помогли их коллеги из Shadowserver Foundation. В Google Play были обнаружены 24 приложения, ассоциированных с BadBox; их уже удалили, а аккаунты Google Ads, также связанные с операциями ботнета, аннулировали.


К сожалению, Google не в состоянии помочь жертвам заражения, не использующим Play Protect и Play Services. Принятые меры также бесполезны против предустановки вредоносных программ на дешевые Android-гаджеты. Практика показывает, что потеря C2 тоже восполнима: ботоводы в любой момент могут поднять новые серверы, а заодно усилить их защиту.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru