


Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Несмотря на попытку ликвидации, BadBox продолжал наращивать потенциал, который в итоге превысил 1 млн ботов. Повторная подмена C2-серверов (sinkhole) обезвредила 500 тыс. зараженных Android-устройств, однако это вряд ли остановит рост численности ботнета.

Дело в том, что BadBox состоит из бюджетных гаджетов с бэкдором, внедренным в результате атаки на цепочку поставок либо позднее, через загрузку вредоносного приложения или обновление прошивки.

Недостатка в таких девайсах нет, они плохо защищены и, став частью ботнета, начинают проксировать трафик для киберкриминала, накручивать рекламные клики, принимать участие в массовом взломе аккаунтов.

Предыдущая попытка обезвредить BadBox была предпринята властями Германии в декабре прошлого года. На тот момент им удалось пресечь C2-коммуникации 30 тыс. инфицированных Android-устройств; не прошло и недели, как вредоносная сеть увеличилась до 192 тыс. боевых единиц.

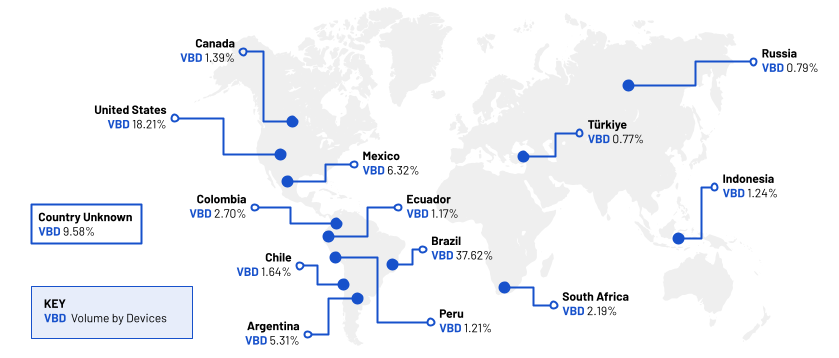
С тех пор ботнет еще больше разросся: в HUMAN зафиксировали более 1 млн заражений в 222 странах, с наибольшей концентрацией в Бразилии, США, Мексике и Аргентине.


В основном это устройства китайского производства с AOSP-версией Android — ТВ-приставки, планшеты, кинопроекторы, информационно-развлекательные системы автомобилей.

Бэкдор, лежащий в основе ботнета BadBox 2.0 (в HUMAN его отслеживают как вторую версию из-за резкого роста численности), схож с Vo1d, однако последний ориентирован лишь на ТВ-приставки. Как оказалось, зловред работает по прежней схеме: подключается к вшитому в код C2, получает конфигурационный файл, а затем загружает дополнительные компоненты.

Пользуются ботнетом и обеспечивают его работу четыре кибергруппы:

  • SalesTracker (управление инфраструктурой);
  • MoYu (разработка бэкдоров и ботов);
  • Lemon (мошенничество с рекламой);
  • LongTV (разработка вредоносных приложений).

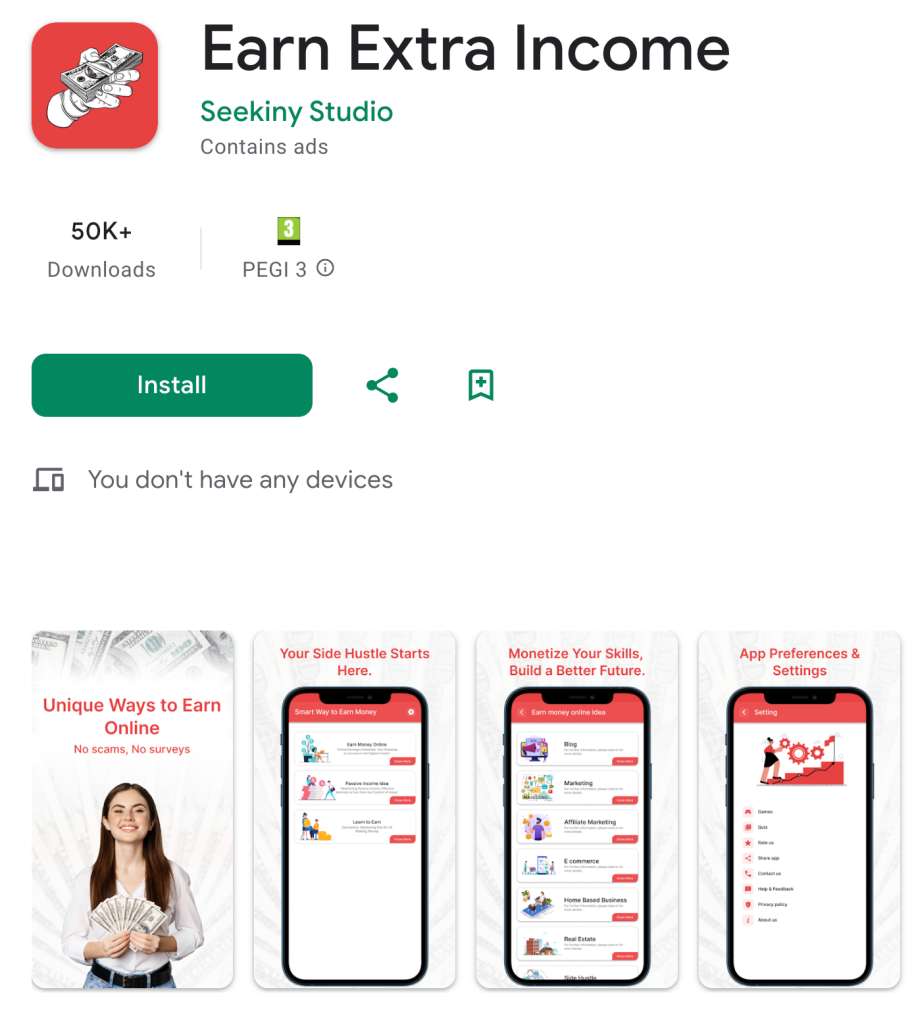
Осуществить подмену C2-серверов по методу sinkhole экспертам помогли их коллеги из Shadowserver Foundation. В Google Play были обнаружены 24 приложения, ассоциированных с BadBox; их уже удалили, а аккаунты Google Ads, также связанные с операциями ботнета, аннулировали.


К сожалению, Google не в состоянии помочь жертвам заражения, не использующим Play Protect и Play Services. Принятые меры также бесполезны против предустановки вредоносных программ на дешевые Android-гаджеты. Практика показывает, что потеря C2 тоже восполнима: ботоводы в любой момент могут поднять новые серверы, а заодно усилить их защиту.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru