


Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Разбор кода Android 16 Beta 2 подтвердил наличие функций блокировки потенциально опасного изменения настроек во время телефонных разговоров. Нововведение призвано предотвратить установку зловредов с доступом к спецвозможностям по наущению мошенников.

Пытаясь заполучить персональные данные и ключи от банковских счетов, обманщики зачастую в ходе звонка убеждают собеседника загрузить вредоносный APK и разрешить ему доступ к Accessibility Service. В Google надеются, что новая защита поможет снизить процент успеха подобных атак.

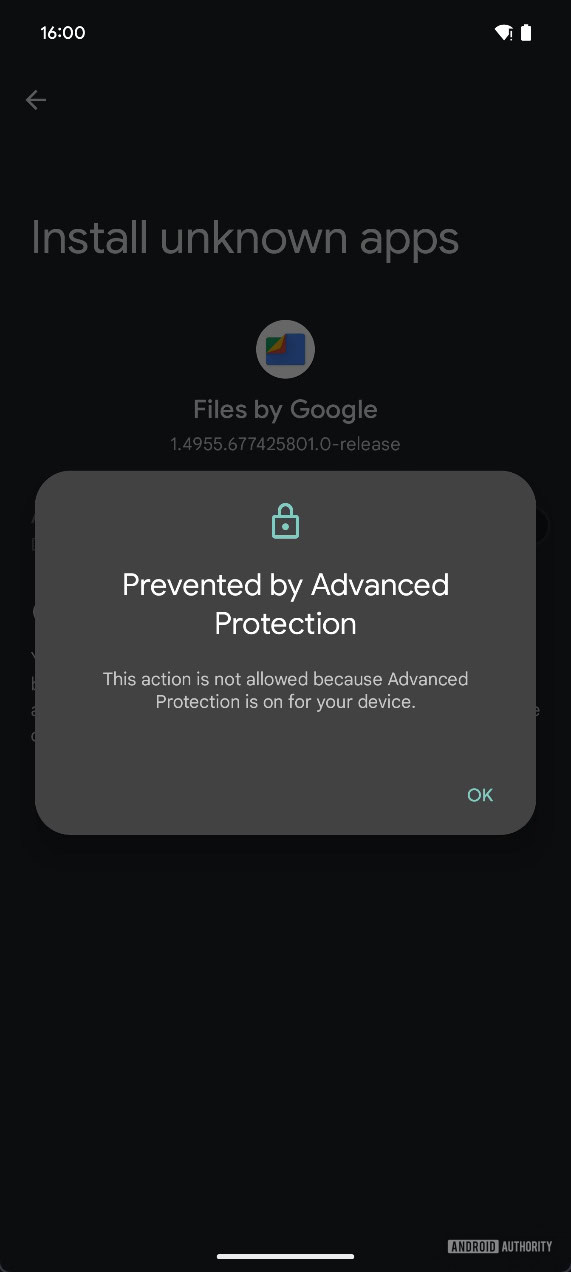
Сторонние загрузки в Android по умолчанию отключены, однако звонящий мошенник может услужливо подсказать, как снять такое ограничение (Настройки > Приложения > Специальный доступ > Установка неизвестных приложений), и убедить потенциальную жертву последовать его инструкциям. Впрочем, если на устройстве включен режим Advanced Protection, уловка не сработает.


Для тех случаев, когда загрузка из сторонних источников активна или предлагаемый софт можно скачать с Google Play, в Android 16, по словам исследователя, предусмотрена блокировка потенциально опасных разрешений, в том числе на доступ к Accessibility.

Разработчики уверены, что дополнительный слой защиты осложнит задачу телефонным мошенникам, схемы которых становятся все убедительнее, особенно с привлечением ИИ. А доверчивых юзеров защитные ограничения заставят дважды задуматься, прежде чем следовать инструкциям незнакомцев.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru