


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

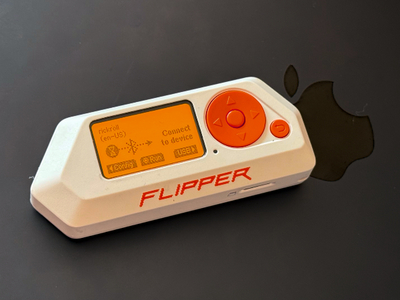
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
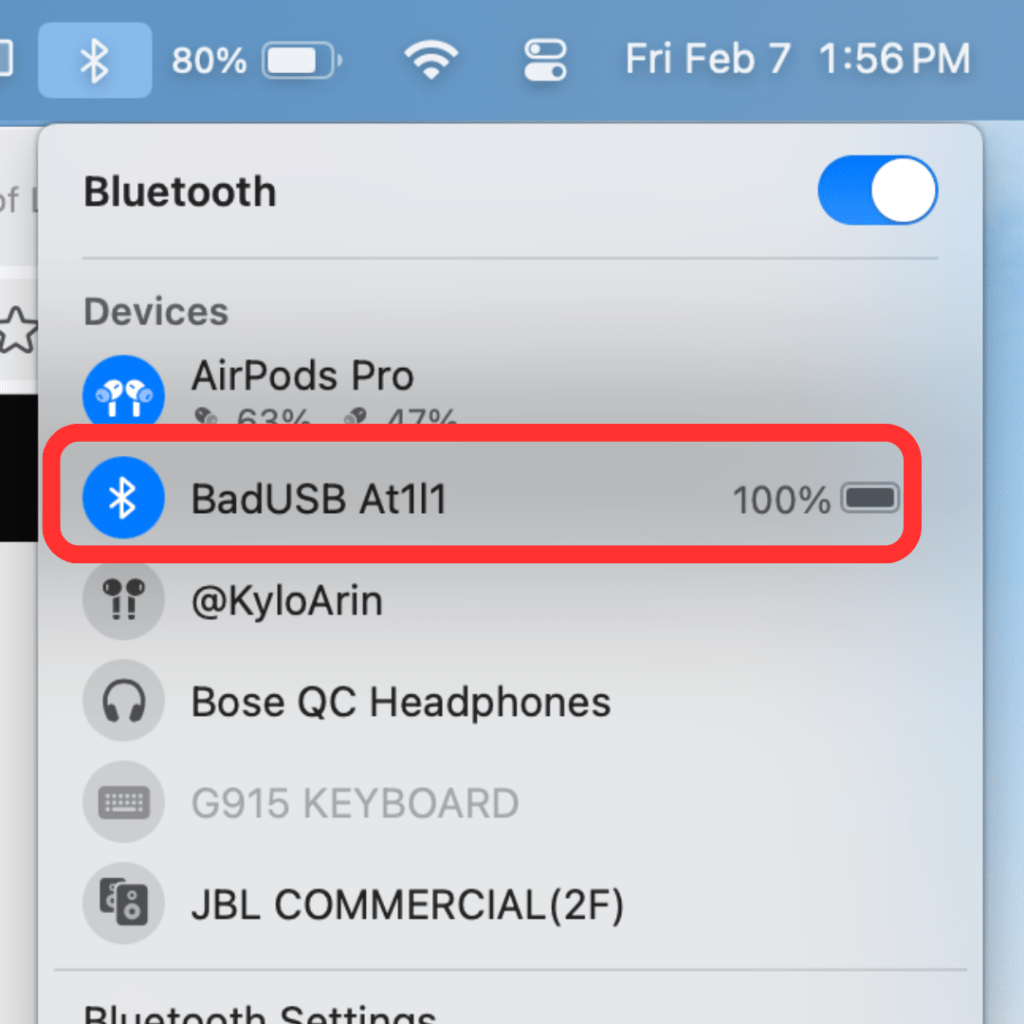
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru