


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

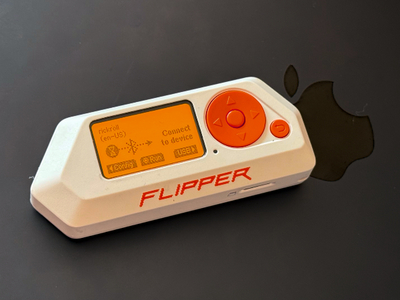
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
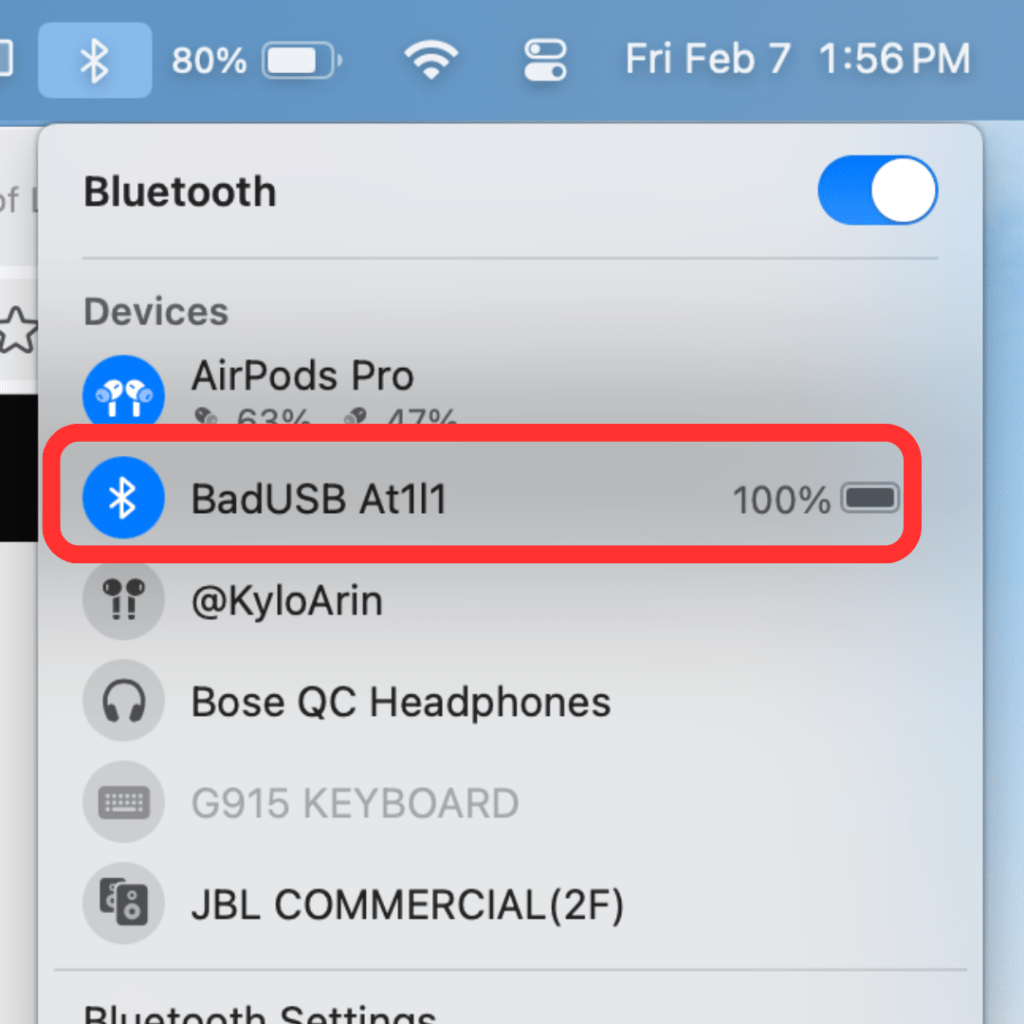
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Российский ИИ помог найти 250 пропавших детей в Новосибирской области

Городские камеры помогают не только следить за порядком, но и искать потерявшихся детей. По данным NtechLab, её видеоаналитика помогла правоохранителям найти в Новосибирской области 250 пропавших детей менее чем за полтора года.

Об этом компания сообщила ТАСС. Система FindFace Multi работает в составе комплекса «Безопасный город». Возможность поиска детей с помощью биометрии доступна жителям региона с апреля 2025 года.

Алгоритм анализирует видеопоток с камер на транспортных объектах, улицах, площадях и в госучреждениях. По словам разработчика, быстрое распознавание помогает полиции оперативно обнаруживать пропавшего ребёнка.

Здесь ИИ решает вполне конкретную задачу: помогает искать человека среди множества попавших в кадр лиц. Та же видеоаналитика используется для поиска людей, объявленных в розыск.

NtechLab утверждает, что только за 2025 год с её помощью правоохранители обнаружили в регионе более 3 тысяч правонарушителей.

Разработчик создаёт системы распознавания лиц, силуэтов, автомобилей и номерных знаков. По данным компании, её проекты реализованы более чем в 70 российских регионах и 34 странах.

Цифры приводит сама NtechLab; подробной разбивки по случаям и времени поиска в сообщении нет. При этом речь именно о помощи правоохранителям: алгоритм обрабатывает видео, а дальнейший поиск и действия остаются за людьми.

RSS: Новости на портале Anti-Malware.ru