

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

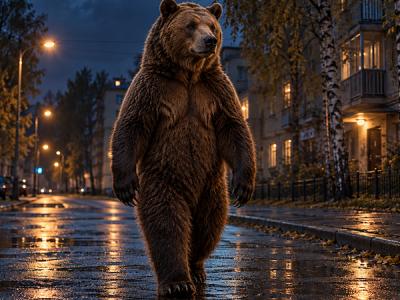
Жительница Магдагачей в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru