


При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

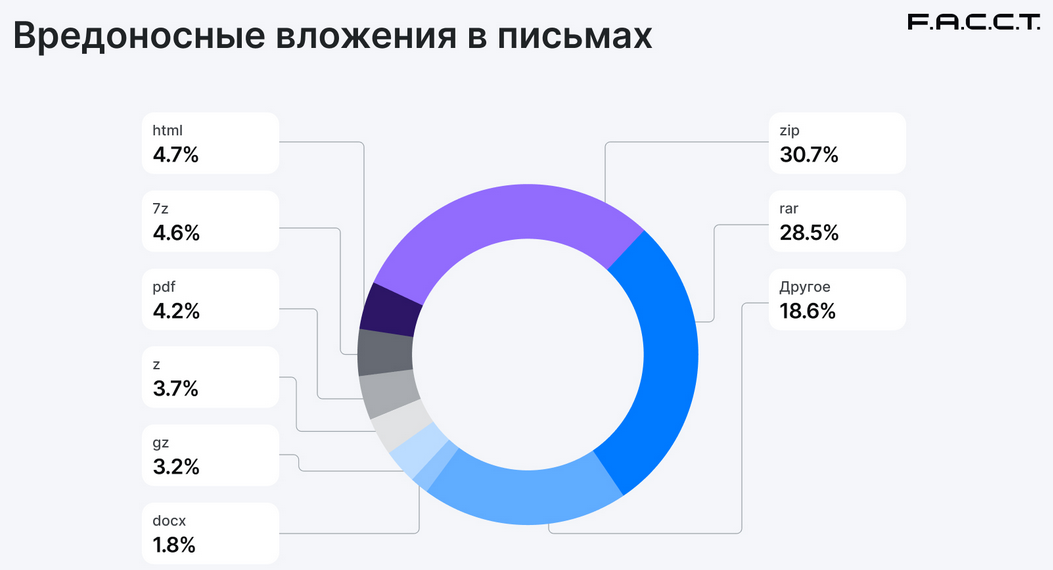
Распространители зловредов по имейл почти перестали пользоваться ссылками. Согласно статистике F.A.C.C.T., в III квартале 2024 года 99,1% вредоносных писем содержали вложение, чаще в виде архивного файла.

Отказ от использования URL аналитики объясняют стремлением сократить накладные расходы: в этом случае злоумышленникам приходится создавать или арендовать веб-хранилища вредоносного кода. Получателей к тому же нужно убедить кликнуть по ссылке, в то время как вложения реже вызывают подозрение.

«Несмотря на то, что в массовых рассылках практически перестали использовать ссылки для доставки ВПО, этот способ остается популярным в таргетированных атаках, когда злоумышленники профилируют потенциальную жертву и могут дополнительно проводить проверки, кто и при каких условиях кликает по ссылке в письме, — отметил Ярослав Каргалев, руководитель Центра кибербезопасности в F.A.C.C.T. — По результатам такой проверки атакующие могут отдать вредоносную нагрузку либо файл-пустышку».

В качестве вредоносных вложений обычно используются архивные файлы, чаще всего ZIP или RAR. Доля PDF и DOCX в сравнении со II кварталом возросла на 2,4 п. п., до 8,8%, формат XLS стал встречаться заметно реже.


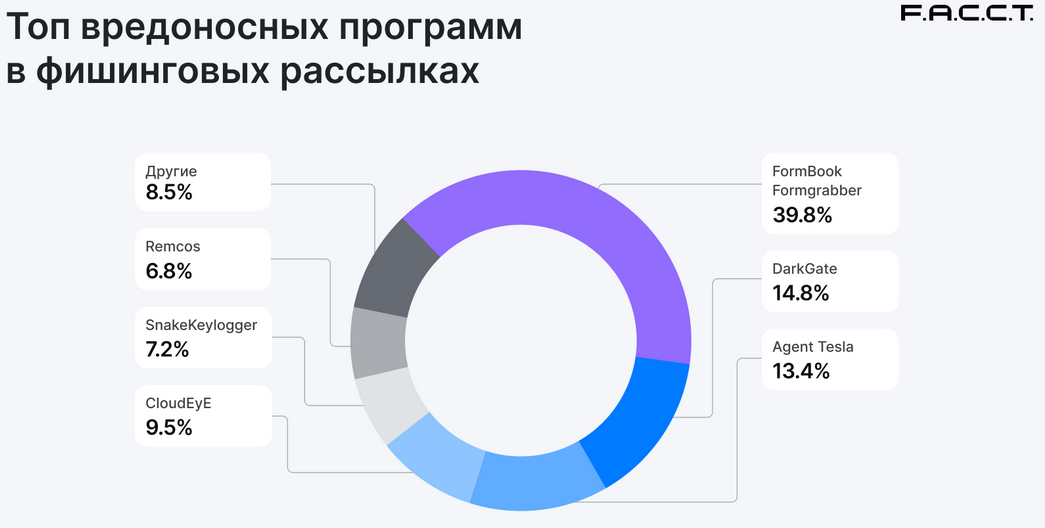
Содержимым с большой долей вероятности может оказаться инфостилер Formbook. Присутствие стойкого лидера AgentTesla в почтовых каналах сократилось в четыре раза, в отчетный период его обставил не только конкурент Formbook, но также многофункциональный троян DarkGate.


В разделении по классам зловредов большой популярностью по-прежнему пользуется шпионский софт, предоставляемый в пользование как услуга (Malware-as-a-Service, MaaS). На его долю сейчас приходится 63% вредоносных рассылок — на 8 п. п. меньше, чем во II квартале. Вклад программ-загрузчиков возрос с 10 до 23%, бэкдоров — сократился до 8%.

Популярность бесплатных почтовых сервисов у злоумышленников продолжает снижаться. В настоящее время на их долю приходится 2,6% вредоносных рассылок, и больше половины проводятся с адресов Gmail. Авторы имейл-атак также специально создают домены (в TLD-зонах COM, RU, NET, JP, ORG) и используют спуфинг.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru