


Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Злоумышленники активно распространяют стилеров, используя фальшивый тест CAPTCHA для загрузки. Ведущая на такие страницы реклама, по данным «Лаборатории Касперского», размещается на сайтах с кряками, порно, аниме и в файлообменниках.

На старте вредоносная кампания была ориентирована лишь на геймеров; им раздавали инфостилера Lumma через сайты с пиратскими копиями игр. Позднее в ход пошел также троян Amadey, а вместо фейка CAPTCHA иногда стали использоваться ложные сообщения об ошибке браузера.

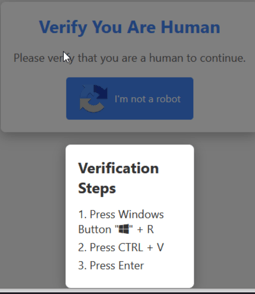
При клике на любую область страницы с полупрозрачным баннером посетитель перенаправляется на другие ресурсы. В большинстве случаев цепочка редиректов ведет на сайт, продвигающий антивирусы, блокировщиков рекламы и другой полезный софт.

Иногда пользователь в финале попадает на вредоносную страницу с имитацией CAPTCHA и пошаговой инструкцией. Если он ей последует, в систему загрузится стилер.


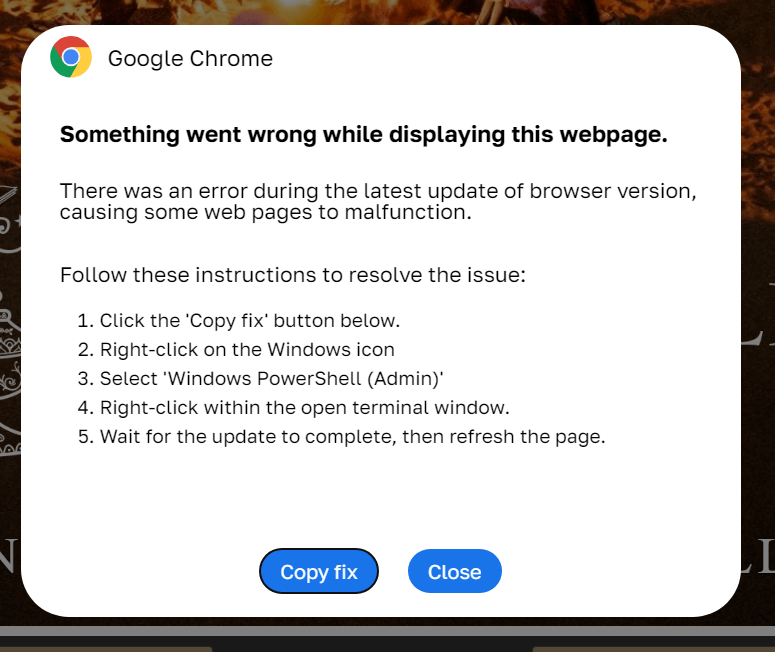
Похожим образом работают ловушки с поддельным сообщением об ошибке обновления Google Chrome. Для исправления ситуации юзеру предлагают запустить PowerShell и скопировать фикс.


Примечательно, что после кражи данных вредонос может заняться накруткой рекламных кликов — видимо, чтобы обеспечить хозяевам дополнительный доход.

«Покупка рекламных мест под баннеры, которые ведут пользователей на вредоносные страницы, — распространённый метод среди злоумышленников, — отметил эксперт Kaspersky Василий Колесников. — Однако в этой кампании они существенно расширили свой охват, размещая вредоносную рекламу на сайтах разной тематики, а также использовали новый сценарий с фальшивыми ошибками в браузерах. Это ещё раз напоминает о том, что злоумышленники не стоят на месте, и постоянно совершенствуют свои методы».

В период с 22 сентября по 14 октября 2024 года с рекламными скриптами-редиректорами столкнулись свыше 140 тыс. пользователей продуктов ИБ-компании. Из них 20 тыс. в итоге попали на вредоносную страницу с имитацией CAPTCHA; больше всех не повезло жителям Бразилии, Испании, Италии и России.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru