


Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Злоумышленники активно распространяют стилеров, используя фальшивый тест CAPTCHA для загрузки. Ведущая на такие страницы реклама, по данным «Лаборатории Касперского», размещается на сайтах с кряками, порно, аниме и в файлообменниках.

На старте вредоносная кампания была ориентирована лишь на геймеров; им раздавали инфостилера Lumma через сайты с пиратскими копиями игр. Позднее в ход пошел также троян Amadey, а вместо фейка CAPTCHA иногда стали использоваться ложные сообщения об ошибке браузера.

При клике на любую область страницы с полупрозрачным баннером посетитель перенаправляется на другие ресурсы. В большинстве случаев цепочка редиректов ведет на сайт, продвигающий антивирусы, блокировщиков рекламы и другой полезный софт.

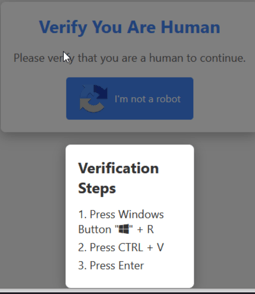
Иногда пользователь в финале попадает на вредоносную страницу с имитацией CAPTCHA и пошаговой инструкцией. Если он ей последует, в систему загрузится стилер.


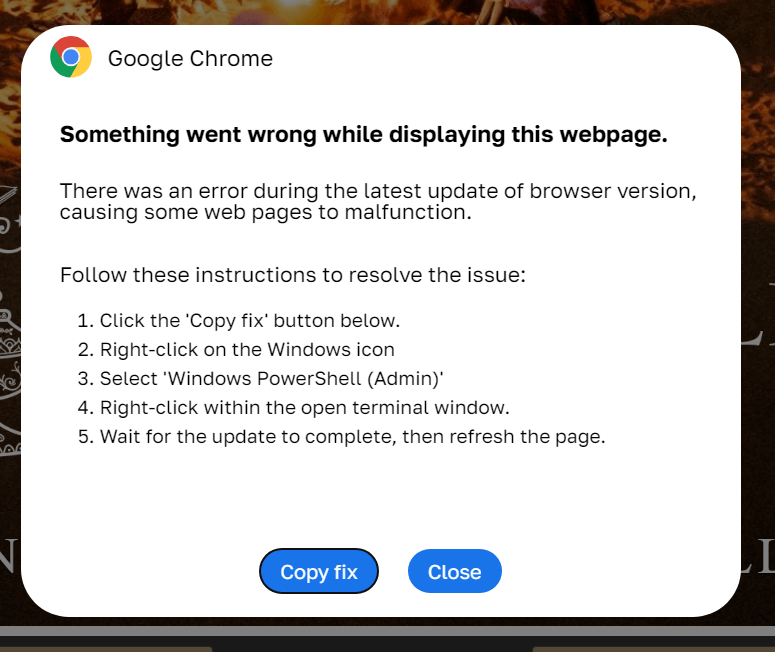
Похожим образом работают ловушки с поддельным сообщением об ошибке обновления Google Chrome. Для исправления ситуации юзеру предлагают запустить PowerShell и скопировать фикс.


Примечательно, что после кражи данных вредонос может заняться накруткой рекламных кликов — видимо, чтобы обеспечить хозяевам дополнительный доход.

«Покупка рекламных мест под баннеры, которые ведут пользователей на вредоносные страницы, — распространённый метод среди злоумышленников, — отметил эксперт Kaspersky Василий Колесников. — Однако в этой кампании они существенно расширили свой охват, размещая вредоносную рекламу на сайтах разной тематики, а также использовали новый сценарий с фальшивыми ошибками в браузерах. Это ещё раз напоминает о том, что злоумышленники не стоят на месте, и постоянно совершенствуют свои методы».

В период с 22 сентября по 14 октября 2024 года с рекламными скриптами-редиректорами столкнулись свыше 140 тыс. пользователей продуктов ИБ-компании. Из них 20 тыс. в итоге попали на вредоносную страницу с имитацией CAPTCHA; больше всех не повезло жителям Бразилии, Испании, Италии и России.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru