


Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Исследователи зафиксировали новую имейл-кампанию, в ходе которой злоумышленники распространяют вредоносную программу, написанную, судя по всему, с помощью ИИ-сервисов. Этот зловред — AsyncRAT.

Ранее киберпреступники использовали генеративные возможности ИИ для составления убедительных писем, а ряд экспертов предупреждал, что эти же сервисы могут помочь и в создании вредоносов.

Именно это и произошло: согласно отчёту HP Wolf Security, злоумышленники с низким уровнем технических навыков всё чаще прибегают к услугам ИИ-сервисов для создания вредоносных программ.

Например, в июне HP зафиксировала фишинговую кампанию, нацеленную на пользователей из Франции. В этих атаках использовался метод HTML smuggling для доставки вредоносного кода.

В результате жертва получает запароленный ZIP-архив, содержащий код VBScript и JavaScript.


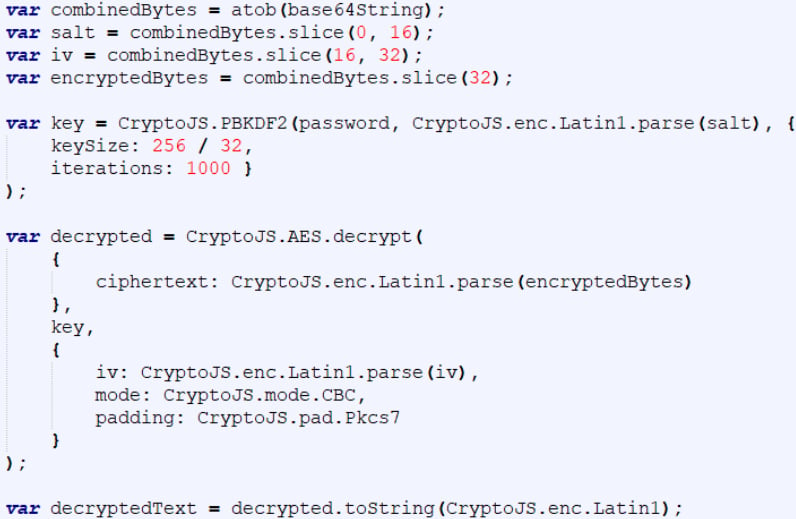
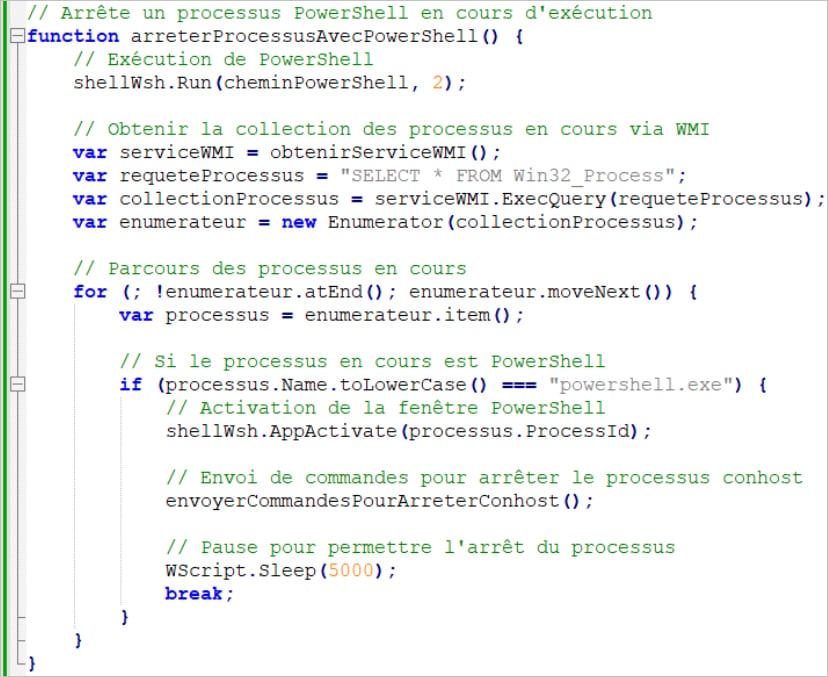
Экспертам удалось извлечь контент архива с помощью брутфорса и проанализировать код. Последнее было не так сложно сделать, поскольку авторы старательно напичкали его комментариями.

Именно наличие такого количества комментариев и выдало руку ИИ:

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru