


Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Исследователи зафиксировали новую имейл-кампанию, в ходе которой злоумышленники распространяют вредоносную программу, написанную, судя по всему, с помощью ИИ-сервисов. Этот зловред — AsyncRAT.

Ранее киберпреступники использовали генеративные возможности ИИ для составления убедительных писем, а ряд экспертов предупреждал, что эти же сервисы могут помочь и в создании вредоносов.

Именно это и произошло: согласно отчёту HP Wolf Security, злоумышленники с низким уровнем технических навыков всё чаще прибегают к услугам ИИ-сервисов для создания вредоносных программ.

Например, в июне HP зафиксировала фишинговую кампанию, нацеленную на пользователей из Франции. В этих атаках использовался метод HTML smuggling для доставки вредоносного кода.

В результате жертва получает запароленный ZIP-архив, содержащий код VBScript и JavaScript.


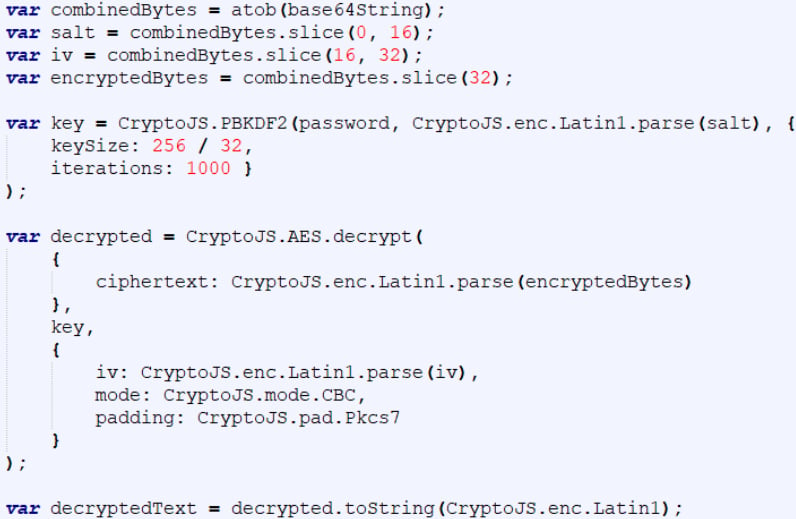
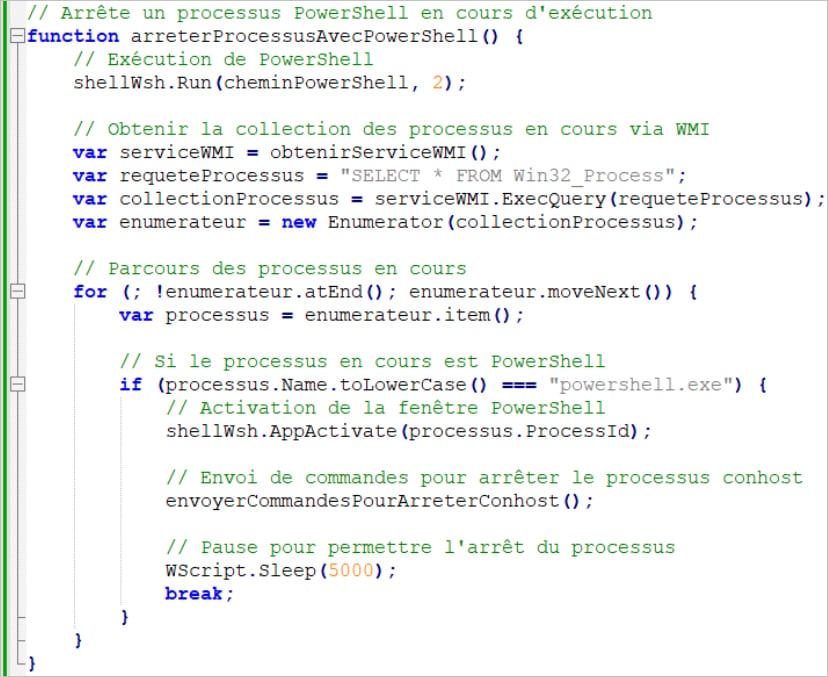
Экспертам удалось извлечь контент архива с помощью брутфорса и проанализировать код. Последнее было не так сложно сделать, поскольку авторы старательно напичкали его комментариями.

Именно наличие такого количества комментариев и выдало руку ИИ:

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru