


Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Пентесты Positive Technologies, проведенные в 2023 году, показали, что 96% компаний уязвимы к атакам с целью проникновения в локальную сеть (ЛВС). Для получения доступа в среднем требуется 10 суток, в худшем для жертвы случае — лишь один день.

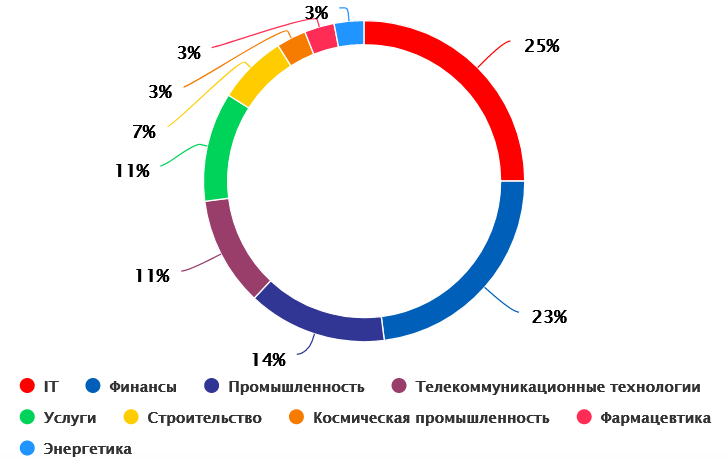
Инсайдерский захват контроля над ИТ-инфраструктурой возможен во всех организациях, подвергнутых внутреннему тестированию. За год было реализовано 28 проектов по оценке защищенности представителей разных вертикалей; 39% заказчиков числятся в списке RAEX-600.


Согласно результатам тестирования, проникновение во внутреннюю сеть 63% компаний извне не требует особой технической подготовки. В 96% случаев специалистам PT SWARM удалось получить учетные данные сотрудников, в том числе с помощью социальной инженерии.

В 64% организаций возможно получение несанкционированного доступа к интеллектуальной собственности, служебной переписке и другим конфиденциальным данным. В ходе одной из проверок удалось получить максимальные привилегии в Active Directory за 6,5 часов, в остальных случаях на это потребовалось от 1 до 7 дней.

«Во всех организациях, где исследователи PT SWARM проводили внутреннее тестирование, удалось получить максимальные привилегии в домене, — комментирует аналитик ИБ-компании Григорий Прохоров. — В 90% случаев была верифицирована возможность реализации недопустимых событий, причем для этого не всегда требовался полный контроль над ИТ-инфраструктурой. Например, даже в компании, где не удалось проникнуть в ЛВС, была подтверждена возможность несанкционированного доступа к базе данных с персональными данными более 460 тысяч пользователей».

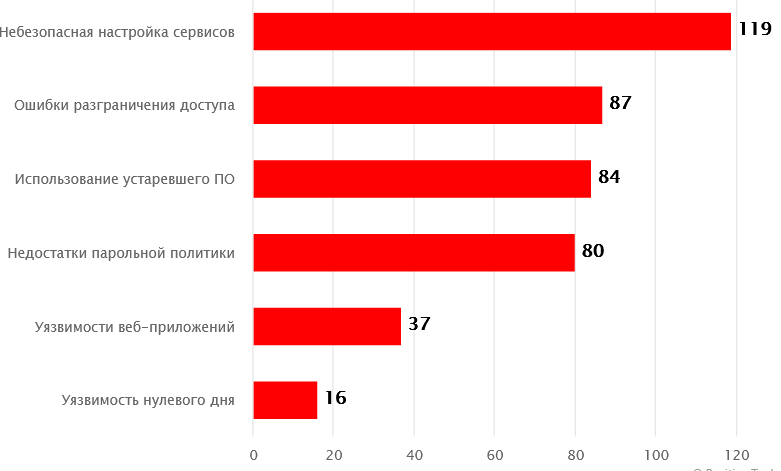
В сетях 21% организаций присутствовали признаки компрометации — работающие веб-интерпретаторы командной строки, изменения в конфигурационных файлах и т. п. При внешнем тестировании у 70% компаний были выявлены опасные уязвимости в устаревшем софте; наиболее часто встречались ProxyNotShell в Microsoft Exchange Server, CVE-2022-27228 в Битрикс24 и PwnKit в Linux.

В 19% случаев уязвимости были обнаружены в веб-приложениях заказчика (SQLi, XSS, SSRF. слив данных, загрузка произвольных файлов и проч.). Столько же организаций использовали слабые парольные политики, а 11% — некорректные настройки софта.

В числовом выражении найденные в ходе тестирования угрозы распределились следующим образом:

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru