


Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Пентесты Positive Technologies, проведенные в 2023 году, показали, что 96% компаний уязвимы к атакам с целью проникновения в локальную сеть (ЛВС). Для получения доступа в среднем требуется 10 суток, в худшем для жертвы случае — лишь один день.

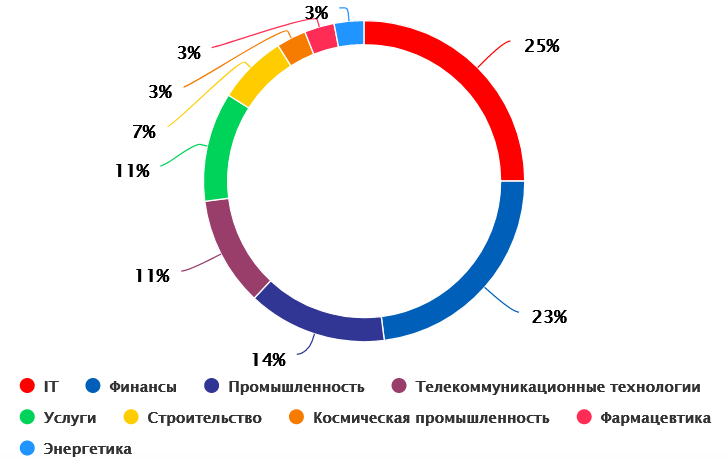
Инсайдерский захват контроля над ИТ-инфраструктурой возможен во всех организациях, подвергнутых внутреннему тестированию. За год было реализовано 28 проектов по оценке защищенности представителей разных вертикалей; 39% заказчиков числятся в списке RAEX-600.


Согласно результатам тестирования, проникновение во внутреннюю сеть 63% компаний извне не требует особой технической подготовки. В 96% случаев специалистам PT SWARM удалось получить учетные данные сотрудников, в том числе с помощью социальной инженерии.

В 64% организаций возможно получение несанкционированного доступа к интеллектуальной собственности, служебной переписке и другим конфиденциальным данным. В ходе одной из проверок удалось получить максимальные привилегии в Active Directory за 6,5 часов, в остальных случаях на это потребовалось от 1 до 7 дней.

«Во всех организациях, где исследователи PT SWARM проводили внутреннее тестирование, удалось получить максимальные привилегии в домене, — комментирует аналитик ИБ-компании Григорий Прохоров. — В 90% случаев была верифицирована возможность реализации недопустимых событий, причем для этого не всегда требовался полный контроль над ИТ-инфраструктурой. Например, даже в компании, где не удалось проникнуть в ЛВС, была подтверждена возможность несанкционированного доступа к базе данных с персональными данными более 460 тысяч пользователей».

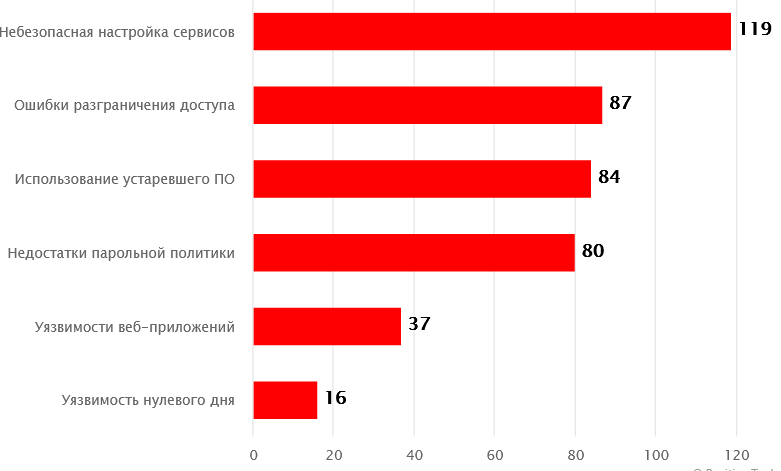
В сетях 21% организаций присутствовали признаки компрометации — работающие веб-интерпретаторы командной строки, изменения в конфигурационных файлах и т. п. При внешнем тестировании у 70% компаний были выявлены опасные уязвимости в устаревшем софте; наиболее часто встречались ProxyNotShell в Microsoft Exchange Server, CVE-2022-27228 в Битрикс24 и PwnKit в Linux.

В 19% случаев уязвимости были обнаружены в веб-приложениях заказчика (SQLi, XSS, SSRF. слив данных, загрузка произвольных файлов и проч.). Столько же организаций использовали слабые парольные политики, а 11% — некорректные настройки софта.

В числовом выражении найденные в ходе тестирования угрозы распределились следующим образом:

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru