


Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Пентесты Positive Technologies, проведенные в 2023 году, показали, что 96% компаний уязвимы к атакам с целью проникновения в локальную сеть (ЛВС). Для получения доступа в среднем требуется 10 суток, в худшем для жертвы случае — лишь один день.

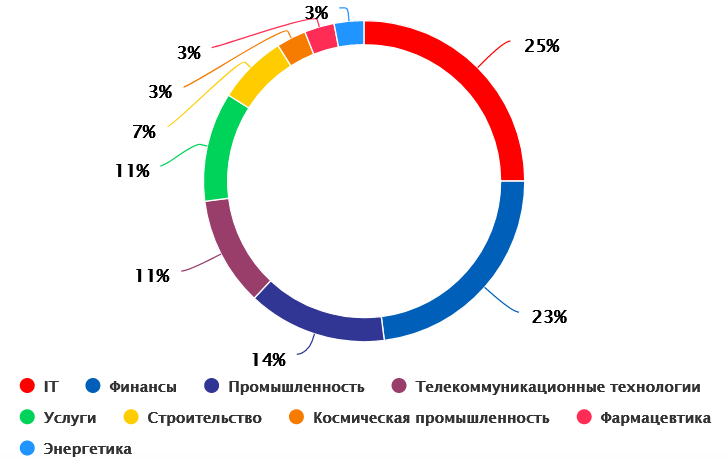
Инсайдерский захват контроля над ИТ-инфраструктурой возможен во всех организациях, подвергнутых внутреннему тестированию. За год было реализовано 28 проектов по оценке защищенности представителей разных вертикалей; 39% заказчиков числятся в списке RAEX-600.


Согласно результатам тестирования, проникновение во внутреннюю сеть 63% компаний извне не требует особой технической подготовки. В 96% случаев специалистам PT SWARM удалось получить учетные данные сотрудников, в том числе с помощью социальной инженерии.

В 64% организаций возможно получение несанкционированного доступа к интеллектуальной собственности, служебной переписке и другим конфиденциальным данным. В ходе одной из проверок удалось получить максимальные привилегии в Active Directory за 6,5 часов, в остальных случаях на это потребовалось от 1 до 7 дней.

«Во всех организациях, где исследователи PT SWARM проводили внутреннее тестирование, удалось получить максимальные привилегии в домене, — комментирует аналитик ИБ-компании Григорий Прохоров. — В 90% случаев была верифицирована возможность реализации недопустимых событий, причем для этого не всегда требовался полный контроль над ИТ-инфраструктурой. Например, даже в компании, где не удалось проникнуть в ЛВС, была подтверждена возможность несанкционированного доступа к базе данных с персональными данными более 460 тысяч пользователей».

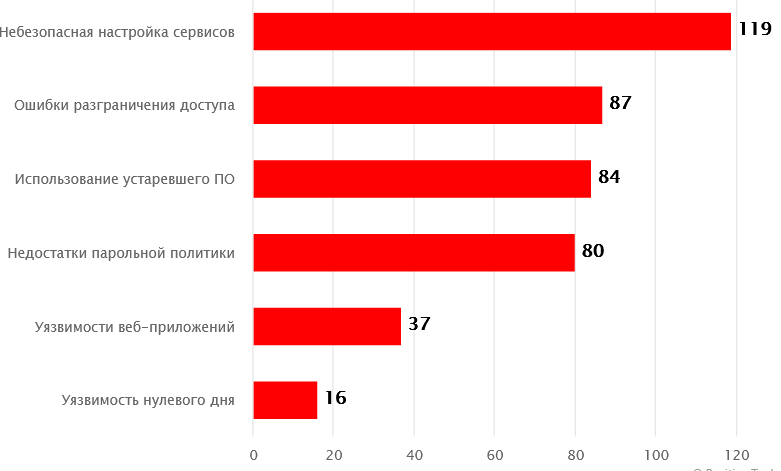
В сетях 21% организаций присутствовали признаки компрометации — работающие веб-интерпретаторы командной строки, изменения в конфигурационных файлах и т. п. При внешнем тестировании у 70% компаний были выявлены опасные уязвимости в устаревшем софте; наиболее часто встречались ProxyNotShell в Microsoft Exchange Server, CVE-2022-27228 в Битрикс24 и PwnKit в Linux.

В 19% случаев уязвимости были обнаружены в веб-приложениях заказчика (SQLi, XSS, SSRF. слив данных, загрузка произвольных файлов и проч.). Столько же организаций использовали слабые парольные политики, а 11% — некорректные настройки софта.

В числовом выражении найденные в ходе тестирования угрозы распределились следующим образом:

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru