


1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

Более 1300 доменов распространяют вредоносные программы под видом взломанного популярного софта, офисных приложений и активаторов к ним. На киберпреступную активность указали специалисты компании F.A.C.C.T.

Злоумышленники делают ставку на недоступность ряда программ в России, чем и пытаются прилечь пользователей. Если жертва клюнет на уловку, на компьютер установится шпионский софт, инфостилер или майнер.

Исследователи из Центра кибербезопасности F.A.C.C.T. выявили в общей сложности 1316 уникальных доменов, напрямую связанных с вредоносными веб-ресурсами, на которых предлагается нелегально установить софт.

На таких сайтах можно найти редакторы фотоматериалов, программы для монтажа видео, офисные приложения, софт для проектирования и моделирования и даже антивирусные программы.

В первом квартале 2024 года киберпреступники зарегистрировали 28 доменных имён. В арсенале мошенников есть и более древние домены, однако часть из них, по данным F.A.C.C.T., уже не работает.

Реклама злонамеренных сайтов размещается в различных соцсетях: в LinkedIn, например, эксперты нашли более 300 аккаунтов, продвигающих эти ресурсы.

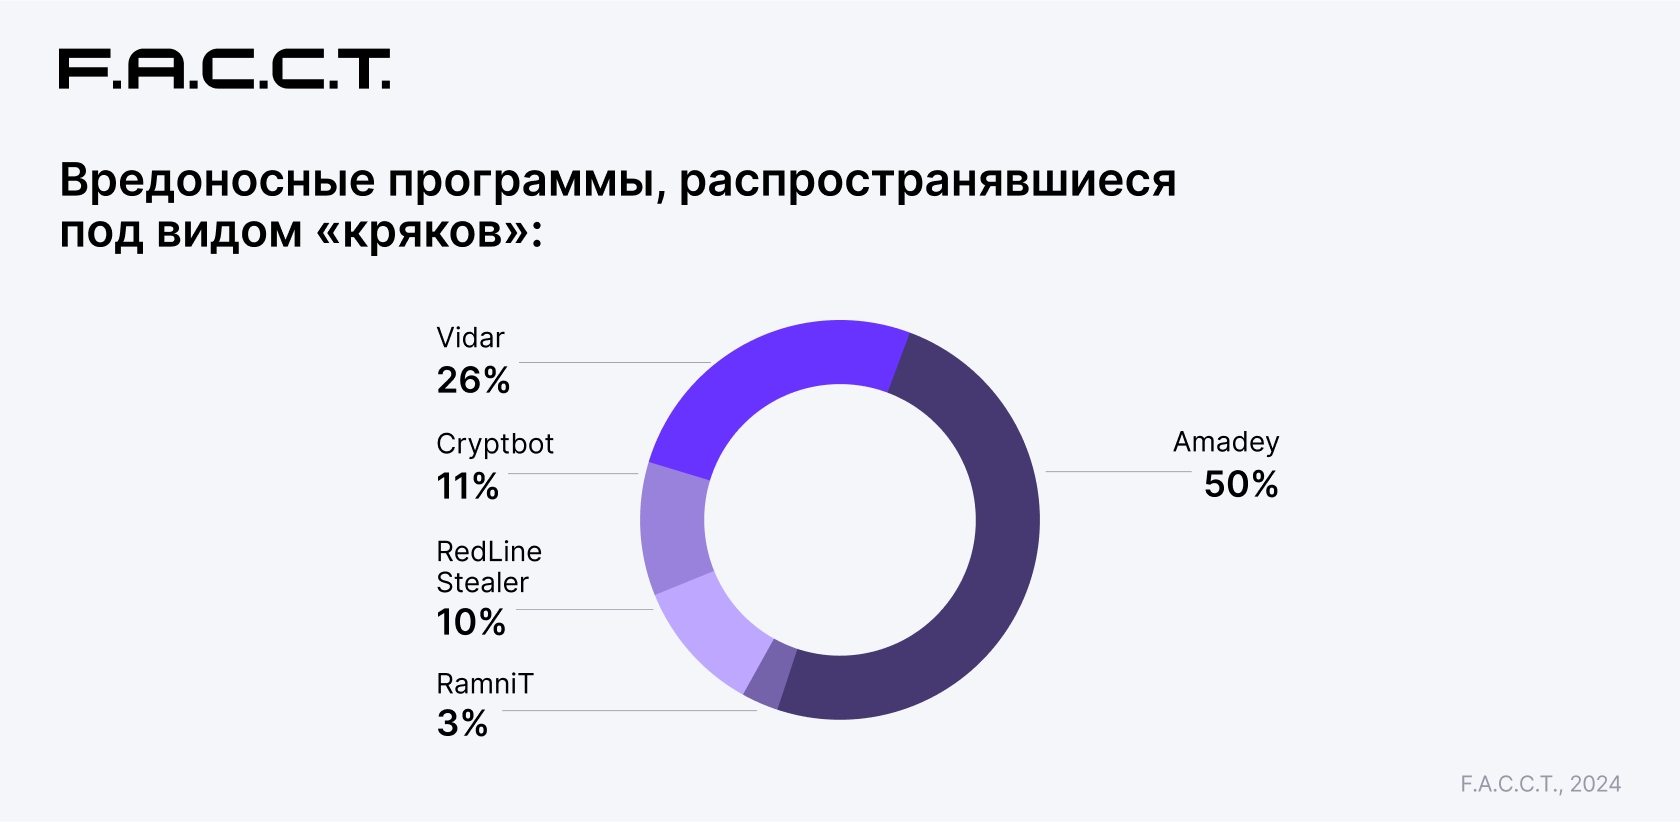
Что касается самих вредоносов, жертвы получают на компьютер троян Amadey. Этот зловред, напомним, может собирать данные и загружать другие вредоносные программы.

В кампании также встречаются и инфостилеры: RedLine, Vidar, CryptBot и пр.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru