


В дешёвых Android-смартфонах нашли вредонос в прошивке

В дешёвых Android-смартфонах нашли вредонос в прошивке

В дешёвых Android-смартфонах нашли вредонос в прошивке

Для заражения некоторым Android-смартфонам не понадобились ни подозрительный APK, ни неосторожный владелец. Вредонос Midnight Mimosa уже находился в прошивке, покупатель получал устройство с непрошеным системным компонентом.

По данным исследования Bitdefender, кампания затронула тысячи устройств более чем в 150 странах.

Речь идёт о недорогих аппаратах на платформах MediaTek, включая модели разных брендов и устройства, имитирующие продукцию Samsung и Apple. Но это не означает заражение всех телефонов с такими процессорами.

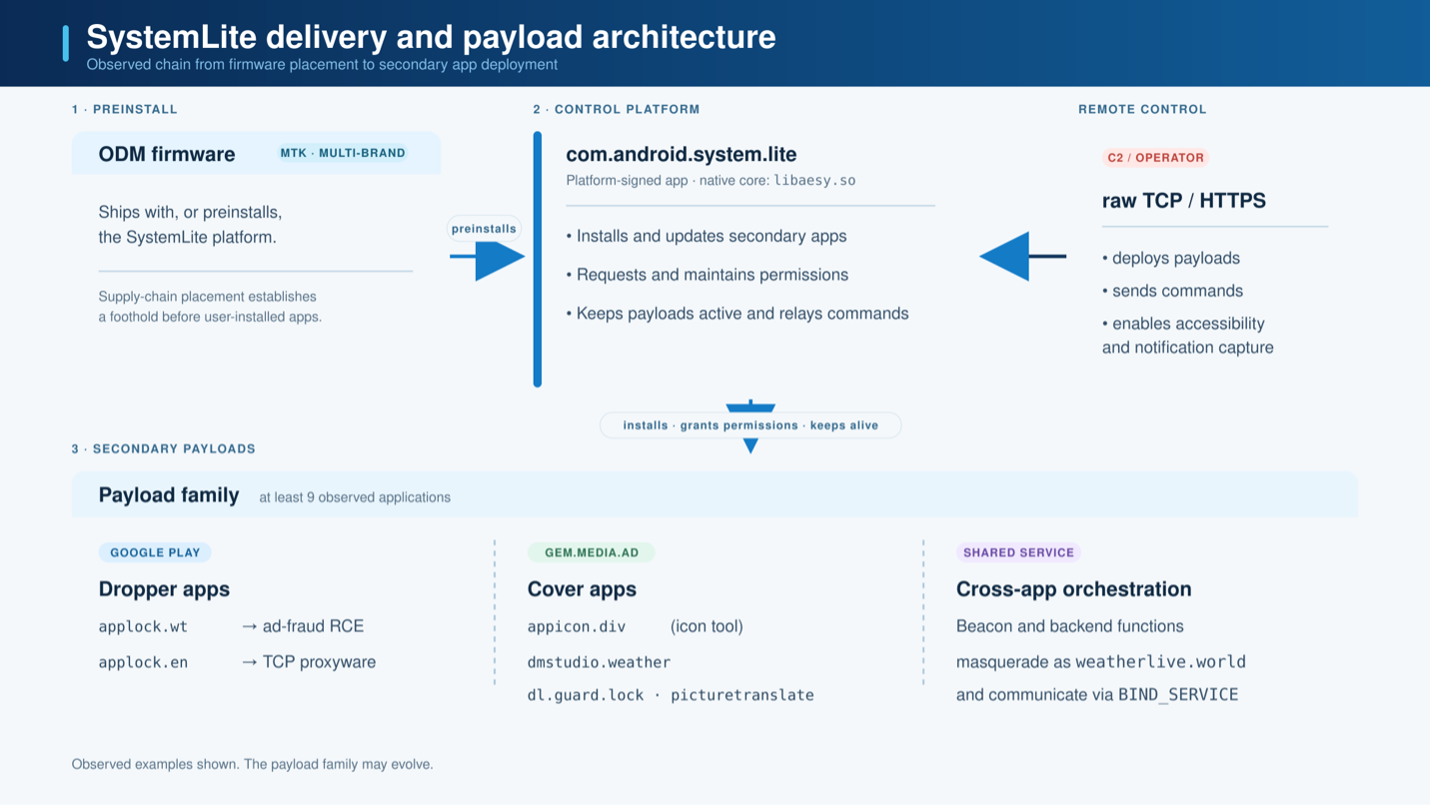
Вредонос маскируется под компоненты Android и работает с системными привилегиями. Он может незаметно устанавливать и удалять приложения, выдавать разрешения и загружать код с удалённых серверов. Обычная кнопка «Удалить» против такого соседа бессильна.


Исследователи обнаружили как минимум 32 приложения-прикрытия: погодные сервисы, файловые менеджеры, блокировщики и другие утилиты. Они участвуют в накрутке рекламных показов и кликов. На время скрытой установки вредонос отключает Google Play, а затем возвращает магазин в рабочее состояние.

Есть и прокси-компонент, позволяющий направлять чужой трафик через заражённый телефон. Его управляющая инфраструктура принимала регистрации устройств, однако фактическую пересылку трафика в тесте исследователи не подтвердили.

Кто именно внедрил вредонос и на каком этапе поставки, пока неизвестно. Удаление требует работы с прошивкой либо отключения компонента через ADB.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru