

DragonDoll залезает в переписки любителей Android под видом апдейта Chrome

DragonDoll залезает в переписки любителей Android под видом апдейта Chrome

DragonDoll залезает в переписки любителей Android под видом апдейта Chrome

Пользователи Android более чем из 26 стран, включая Россию, подверглись атакам нового шпионского софта DragonDoll. Зловред маскируется под обновление Google Chrome, а после установки получает почти полный контроль над Android-смартфоном, сообщили эксперты Positive Technologies.

DragonDoll обнаружили весной 2026 года при анализе атаки на пользователей из Саудовской Аравии. За два месяца специалисты Positive Technologies зафиксировали около 150 образцов шпионской программы.

Сценарий заражения начинается с поддельного сайта, оформленного под официальную страницу Chrome. Посетителю предлагают срочно обновить браузер, но вместо апдейта он загружает опасное приложение.

После запуска DragonDoll запрашивает разрешения службы специальных возможностей и в несколько этапов устанавливает защищённый от анализа шпионский модуль. Он позволяет удалённо включать и выключать экран, отслеживать нажатия, делать снимки экрана, читать уведомления и наблюдать за действиями пользователя.

Зловред также накладывает поддельные окна поверх настоящих приложений. Такие оверлеи перехватывают вводимые пароли и ПИН-коды, пока жертва уверена, что работает с легитимным интерфейсом.

DragonDoll способен собирать списки контактов и чатов Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России), считывать текст и время сообщений прямо с экрана, а также перехватывать всплывающие уведомления Telegram. Содержимое других приложений, включая Viber, шпион копирует из видимой области дисплея.

Собранные сведения шифруются и отправляются на управляющий сервер, размещённый на российском хостинге. Пользователям рекомендуется обновлять Chrome только через Google Play, не устанавливать APK-файлы с незнакомых сайтов и не выдавать специальным возможностям права по первому требованию. Если браузер просит обновиться на случайной странице, обновлять пора не Chrome, а отношение к таким предложениям.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
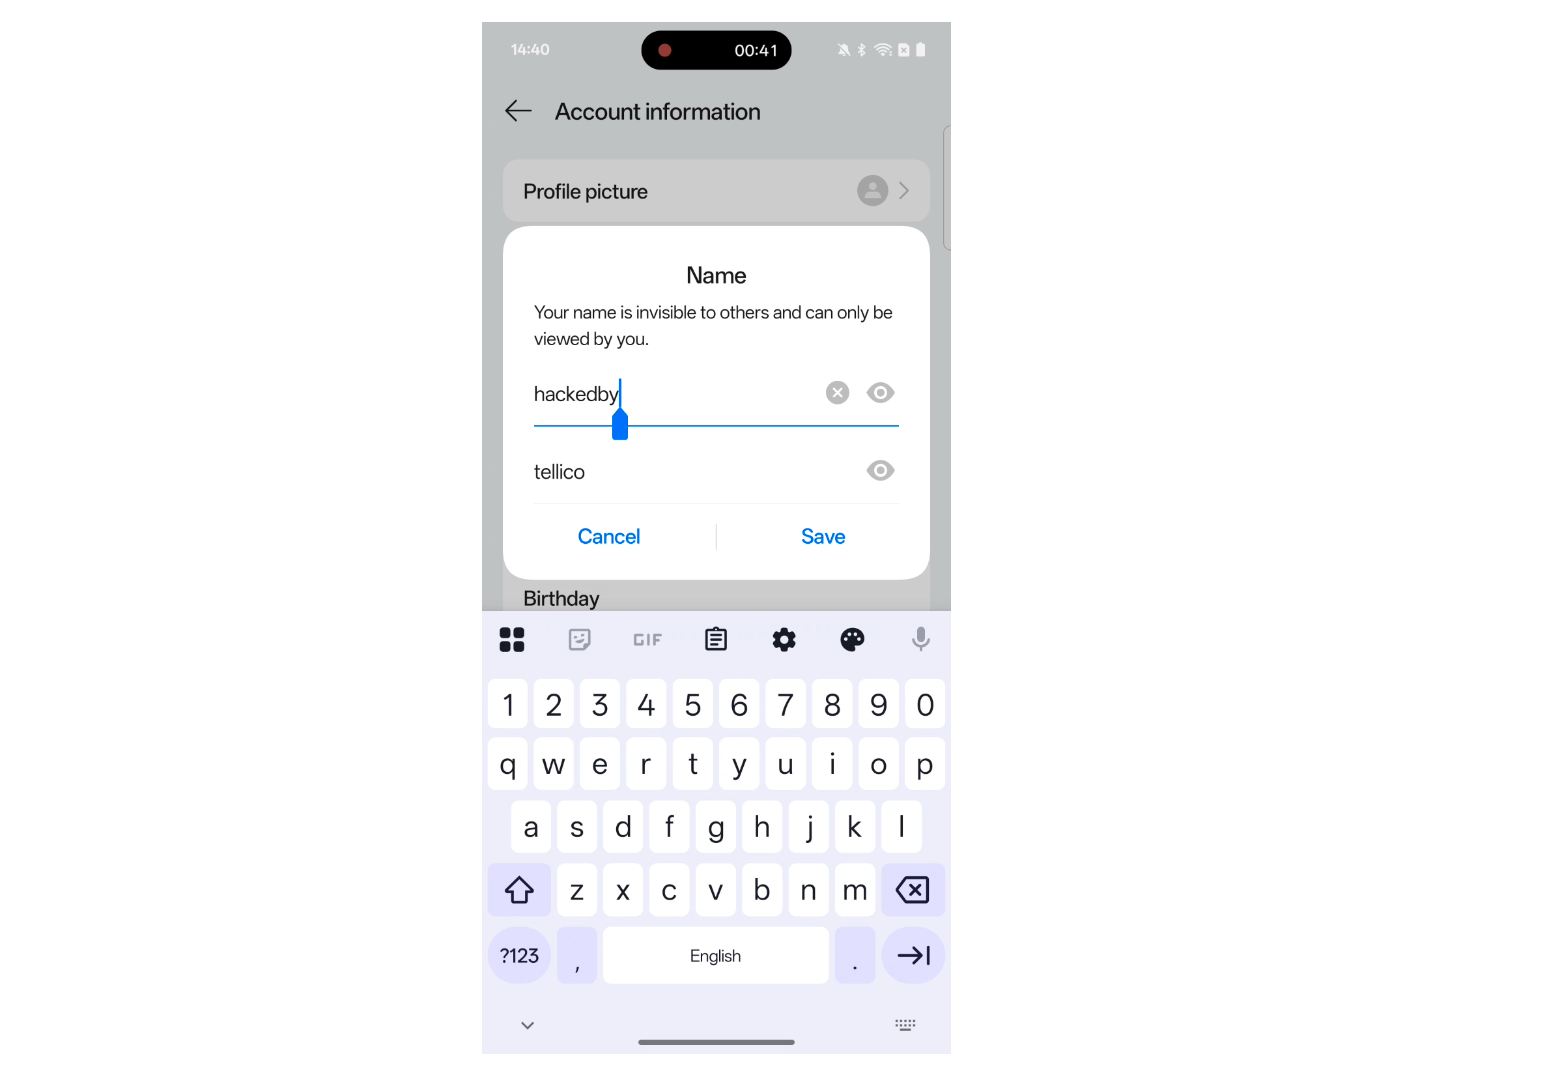

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru