


В App Store пробрались новые фейки Тинькофф и Сбербанка

В App Store пробрались новые фейки Тинькофф и Сбербанка

В App Store пробрались новые фейки Тинькофф и Сбербанка

В этом месяце в магазине Apple для iPhone вновь объявились поддельные приложения Сбербанка и «Тинькофф-Банка» (теперь «Т-Банк»). В кредитных организациях подтвердили, что софт мошеннический и скачивать его опасно.

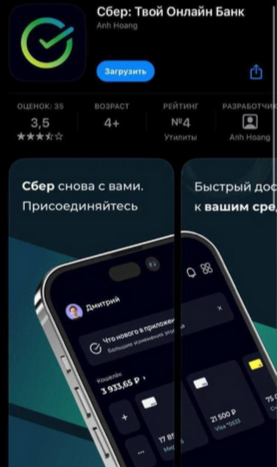
Фейк с именем «Сбер: Твой Онлайн Банк» обнаружили в App Store российские киберкопы. Приложение имитирует «Сбербанк Онлайн» и обещает полный доступ к банковским услугам, однако при входе требует плату за подписку (300 руб. в месяц). 

Комментируя неприятную находку для «Известий», зампредседателя правления «Сбера» Станислав Кузнецов посетовал, что принятый в Apple регламент тормозит блокировку выложенных в общий доступ фальшивок.

«Мы мгновенно выявляем их, день в день, — заявил представитель финансовой компании. — К сожалению, уходит несколько больше времени для того, чтобы изъять эти приложения из магазина. Лучше покупать приложения в наших российских магазинах, там точно есть проверенная информация».


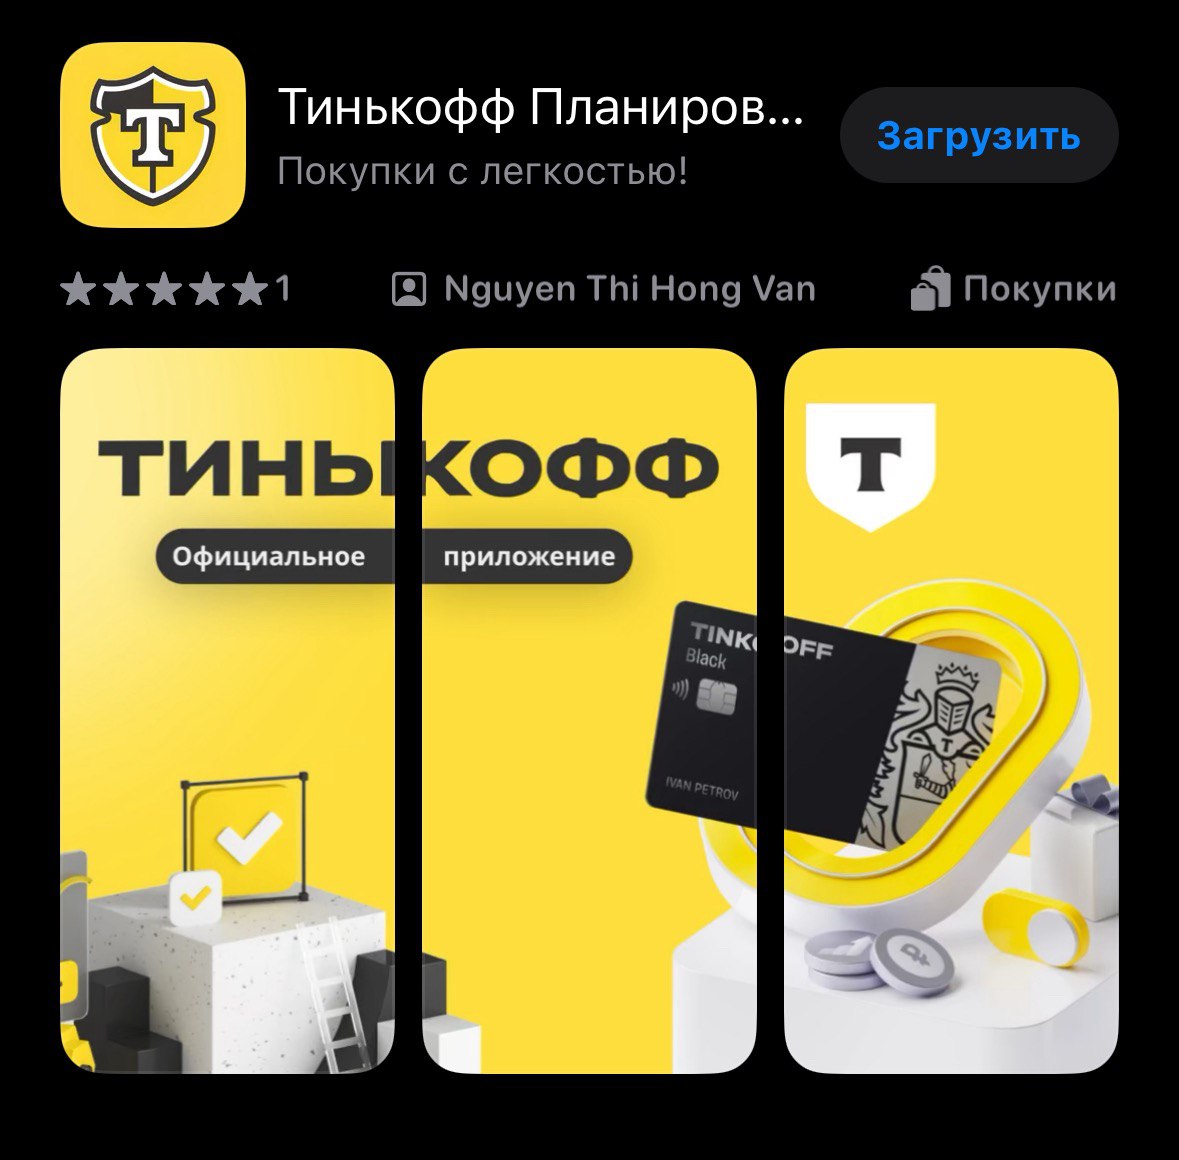
Мошеннический клон «Тинькофф Планировщик покупок!» использует цветовую гамму «Т-Банка» (она не изменилась) и интерфейс. Разработчик заявлен как Nguyen Thi Hong Van, после входа прога предлагает пополнить депозит букмекерской конторы, получить заем либо кредит наличными, оформить банковскую карту и т. п.


Оба российских банка попали под западные санкции, и их приложения были удалены из App Store и Google Play. Мошенники этим пользуются и периодически создают клоны «Тинькофф Банка» и Сбера, которые иногда удается протащить в официальный магазин для пользователей Android или iPhone.

Такие фальшивки также могут раздаваться с поддельных сайтов кредитно-финансовых организаций, с привлечением трафика через ссылки, распространяемые от имени техподдержки банка по имейл, в мессенджерах и соцсетях. Фейк при этом может оказаться вредоносным: будет воровать учетки и личные данные, перехватывать СМС с одноразовыми кодами доступа к мобильному банку, шпионить или проводить DDoS-атаки в составе ботнета.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru