


Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Кибергруппа Werewolves, вооруженная модом шифровальщика LockBit, не желает уходить из России. С конца апреля наблюдается новый всплеск вредоносных рассылок на адреса промпредприятий, телеком-провайдеров, ИТ-вендоров, финансистов, страховщиков.

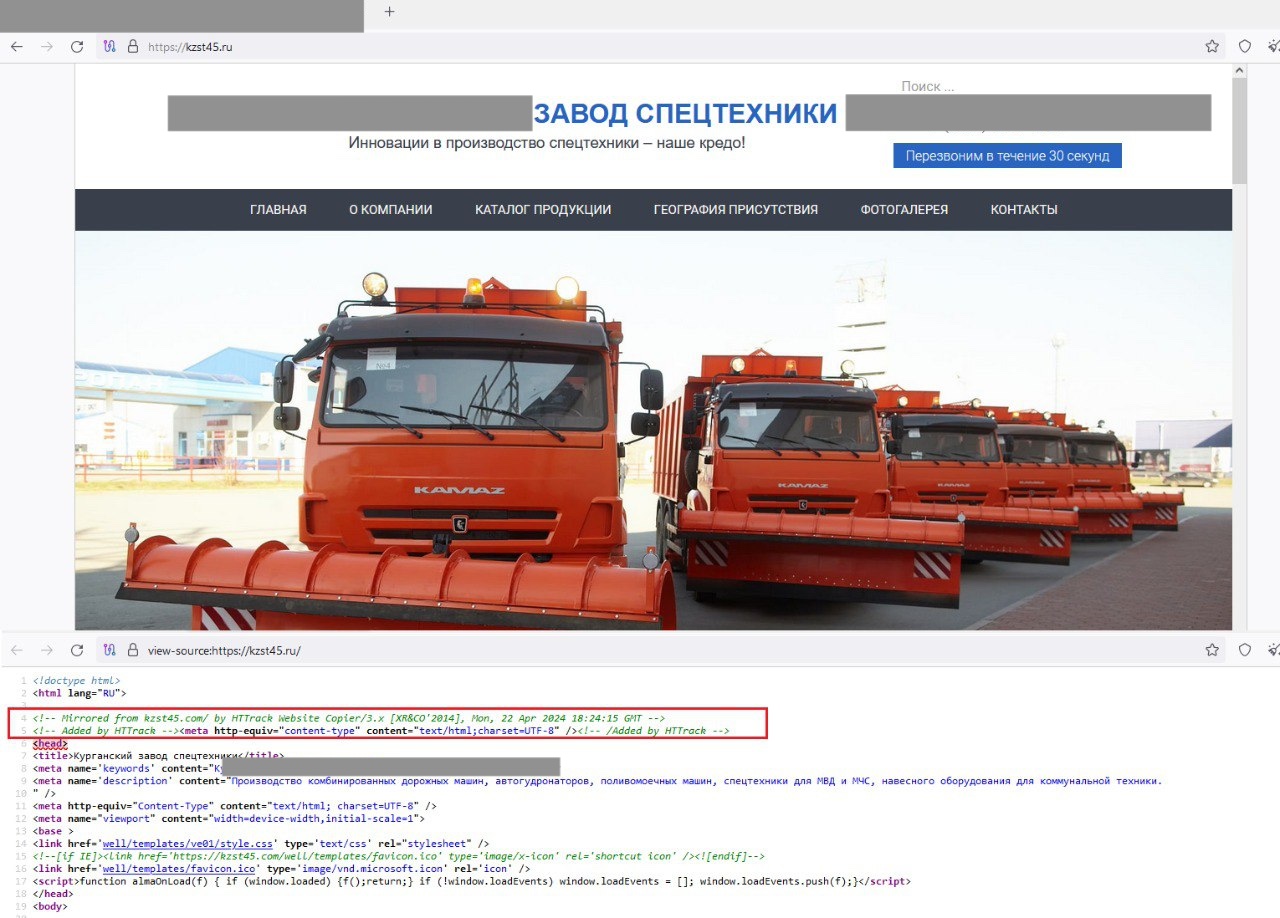
Для проведения новой серии атак злоумышленники создали поддельный сайт Курганского завода спецтехники (среди клиентов — МВД и МЧС). Содержимое скопировано целиком, но фейковый kzst45 размещен в другой TLD-зоне — RU, а не COM, как оригинал.


Вредоносные письма рассылаются с адреса a.s.rogov@kzst45[.]ru; на официальном сайте НПО «КЗСТ» уже опубликовано соответствующее предупреждение. В качестве приманки, как и в начале прошлого месяца, используется тема досудебных претензий.

Проведенный в F.A.C.C.T. анализ вложенного файла Рекламация.doc (результат VirusTotal — 30/66 по состоянию на 16 мая) показал, что он загружает RTF с эксплойтом к давней уязвимости CVE-2017-11882 в MS Office, которая до сих пор активно используется в атаках.

После отработки эксплойта на машину жертвы с другого сайта в зоне RU через редирект загружается файл HTA, выполняющий PowerShell-команду на распаковку и запуск стейджера Сobalt Strike. Тот, в свою очередь, загружает маячок Сobalt Strike с вшитым адресом C2-сервера (poopy[.]aarkhipov[.]ru).

Этот инструмент был неоднократно замечен в атаках Werewolves: он облегчает вымогателям проникновение в корпоративные сети. Цель нападений «оборотней» осталась прежней — внедрение вариации LockBit 3.0 (Black), созданной с помощью слитого Сеть билдера.

В качестве выкупа за ключ расшифровки файлов Werewolves обычно требуют от $130 тыс. до $1 миллиона. Отказникам угрожают публикацией факта взлома, то есть потерей репутации и клиентуры.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru