


Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Злоумышленники используют несовершенства всплывающих предупреждений Foxit PDF Reader для доставки вредоноса пользователям через зараженные PDF-файлы. Foxit PDF Reader насчитывает более 700 миллионов юзеров по всему миру, у компании есть клиенты в правительственном и технологическом секторах.

Исследователи из Check Point провели анализ некоторых кампаний, применяющих данную схему атак, и пришли к выводу, что хакеры используют различные конструкторы эксплойтов .NET и Python, наиболее популярным из которых является «PDF Exploit Builder». 

Он применяется для создания PDF-документов с макросами, выполняющими команды-скрипты, которые загружают и исполняют вредоносные программы (Agent Tesla, Remcon RAT, Xworm, NanoCore RAT и другие).

Специалисты пояснили, что в используемом для эксплойта шаблоне PDF содержится текст-заполнитель, который должен быть заменен, когда пользователь введет URL-адрес для загрузки вредоносного файла.

Некоторые всплывающие предупреждения при открытии файлов-ловушек в Foxit Reader делают вредоносную опцию выбором по умолчанию, а хакеры активно этим пользуются.

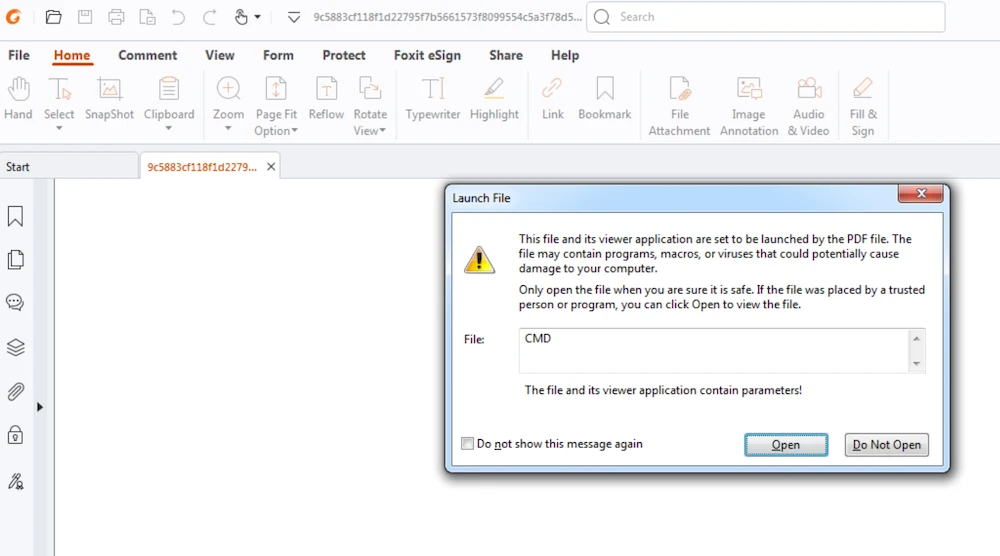
Перед пользователем последовательно открываются два всплывающих окна. Первое предупреждает об отключении функций во избежание потенциальных рисков безопасности, просит пользователя либо доверять этому документу только один раз, либо всегда (первый вариант является вариантом по умолчанию, а также более безопасным).

После нажатия кнопки «ОК» всплывает еще одно предупреждение:


Если пользователь, не прочитав текст предупреждения, примет опции по умолчанию, он позволит Foxit выполнить вредоносную команду.

Специалисты утверждают, что данный эксплойт уже много лет популярен среди киберпреступников благодаря успешности заражения и низкому проценту обнаружения из-за использования Adobe большинством AV и песочниц.

Исследователи Check Point сообщили Foxit о проблеме. Компания пообещала, что устранит ее в версии 2024 3.

Антонис Терефос, инженер по реверсингу из Check Point Research, предположил, что надежнее всего было бы обнаружить и отключить эти типы выполнения CMD. По его мнению, Foxit, скорее всего, просто изменят опции по умолчанию на "Не открывать".

Подпишитесь на новости

VK Tech нарастил выручку до 14,4 млрд рублей, ИИ принёс миллиард

Корпоративный ИИ у VK Tech уже приносит не только презентации: за девять месяцев 2026 года выручка ИИ-решений достигла 1 млрд рублей. Общая выручка направления выросла примерно на 35%, до 14,4 млрд рублей. Вторым двигателем стали сервисы продуктивности VK WorkSpace.

Показатели компания раскрыла в отчёте VK за девять месяцев. Выручка VK WorkSpace увеличилась на 61%.

Клиентская база VK Tech выросла на 42%, примерно до 38 тыс. заказчиков. Причём доходы от малого и среднего бизнеса прибавили 46%, от крупных клиентов — 30%. За корпоративным софтом идут не только гиганты с многоэтажными бюджетами.

Рекуррентная, то есть повторяющаяся, выручка выросла на 52% и достигла 86% общей выручки VK Tech. Компания связывает это с расширением облачной клиентской базы и ростом доходов от техподдержки решений, развёрнутых у заказчиков.

Но рост продаж не означает такого же скачка рентабельности. EBITDA увеличилась на 21%, до 1,8 млрд рублей, тогда как операционные расходы — на 37%, до 12,6 млрд. Рентабельность по EBITDA снизилась с 14% до 12%. Бизнес растёт, расходы стараются не отставать.

Параллельно VK Tech добавляет ИИ-сценарии в WorkSpace, а в платформу VK AI Space — многоуровневую память агентов и инструменты соблюдения внутренних регламентов компаний. Агентов учат помнить контекст и работать по правилам. Судя по финансовым результатам, заказчики готовы платить за эту дисциплину.

RSS: Новости на портале Anti-Malware.ru