

Сотни бесплатных VPN для Chrome сливали трафик в один прокси

Сотни бесплатных VPN для Chrome сливали трафик в один прокси

Сотни бесплатных VPN для Chrome сливали трафик в один прокси

Исследователи из Socket обнаружили в Chrome Web Store масштабную сеть из 737 расширений, выдававших себя за бесплатные VPN. За операцией стояли как минимум 40 аккаунтов разработчиков, а 274 дополнения копировали названия 66 известных сервисов и брендов.

В списке чужих масок оказались Proton VPN, NordVPN, Surfshark, ExpressVPN, AmneziaVPN, AntiZapret и даже Cloudflare 1.1.1.1.

Кампания была ориентирована преимущественно на русскоязычных пользователей, желающих открыть Instagram (принадлежит Meta, признанной экстремистской и запрещённой в России), ChatGPT, YouTube и другие заблокированные ресурсы.

После нажатия кнопки Connect расширения направляли практически весь браузерный трафик через фиксированный SOCKS5-прокси на порте 1082. Исключение делалось только для локальных адресов. Никакого раздельного туннелирования: оператор получал положение посредника между пользователем и интернетом.

Такая схема позволяет видеть IP-адреса, посещаемые узлы и метаданные TLS SNI, а незашифрованный HTTP-трафик — читать полностью, включая отправленные пароли.


При этом Socket не утверждает, что оператор действительно сохранял, изменял или похищал данные. Доказан другой неприятный факт: люди искали приватность, а незаметно передавали свои сеансы неизвестному посреднику.

Следы в коде и инфраструктуре связывают расширения с сервисом Myxa VPN, или «Муха VPN». Общих операторов выдали домены, идентификаторы аналитики, строки поставщика и даже пути сборки с названием myxa-work.


Некоторые дополнения получали удалённые конфигурации уже после проверки магазина. Другие маскировали обращения к инфраструктуре через DNS-over-HTTPS. Платные серверы тоже оказались с приветом: все 200 проверенных адресов в пяти странах не разрешались через DNS.

На момент сбора данных 516 расширений ещё оставались в магазине, хотя Google уже удалила 221. Пользователям советуют снести подозрительные VPN-дополнения, проверить настройки прокси и сменить пароли, вводившиеся на HTTP-страницах.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
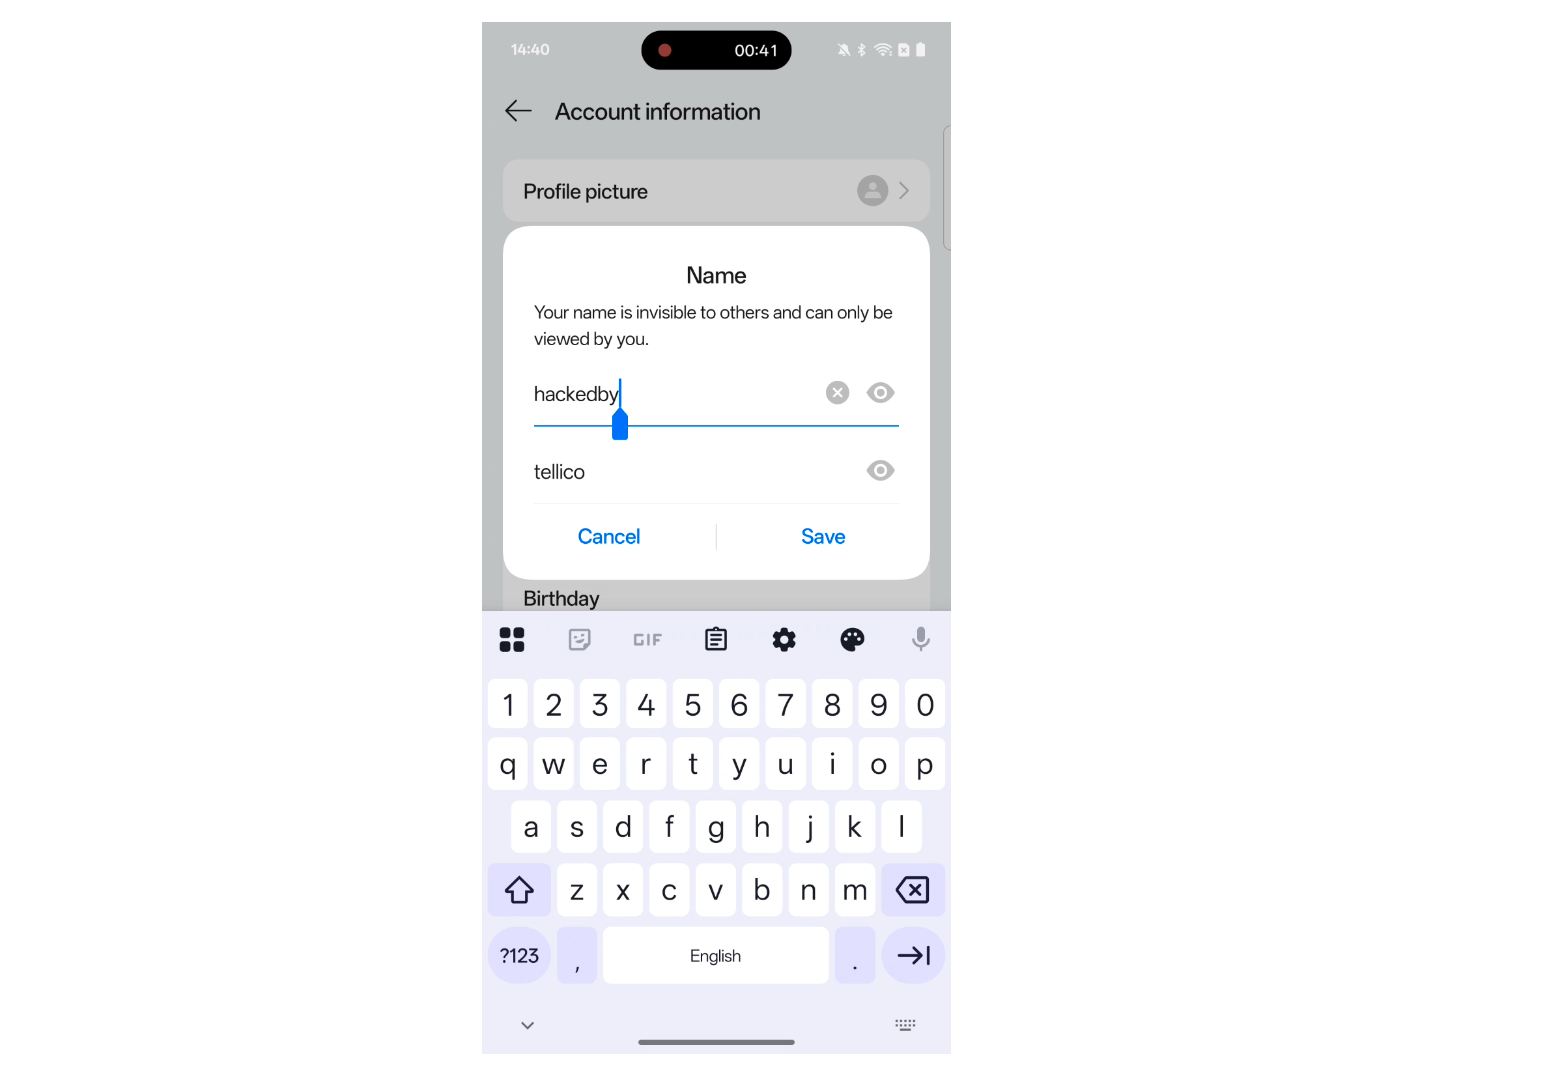

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru