


В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

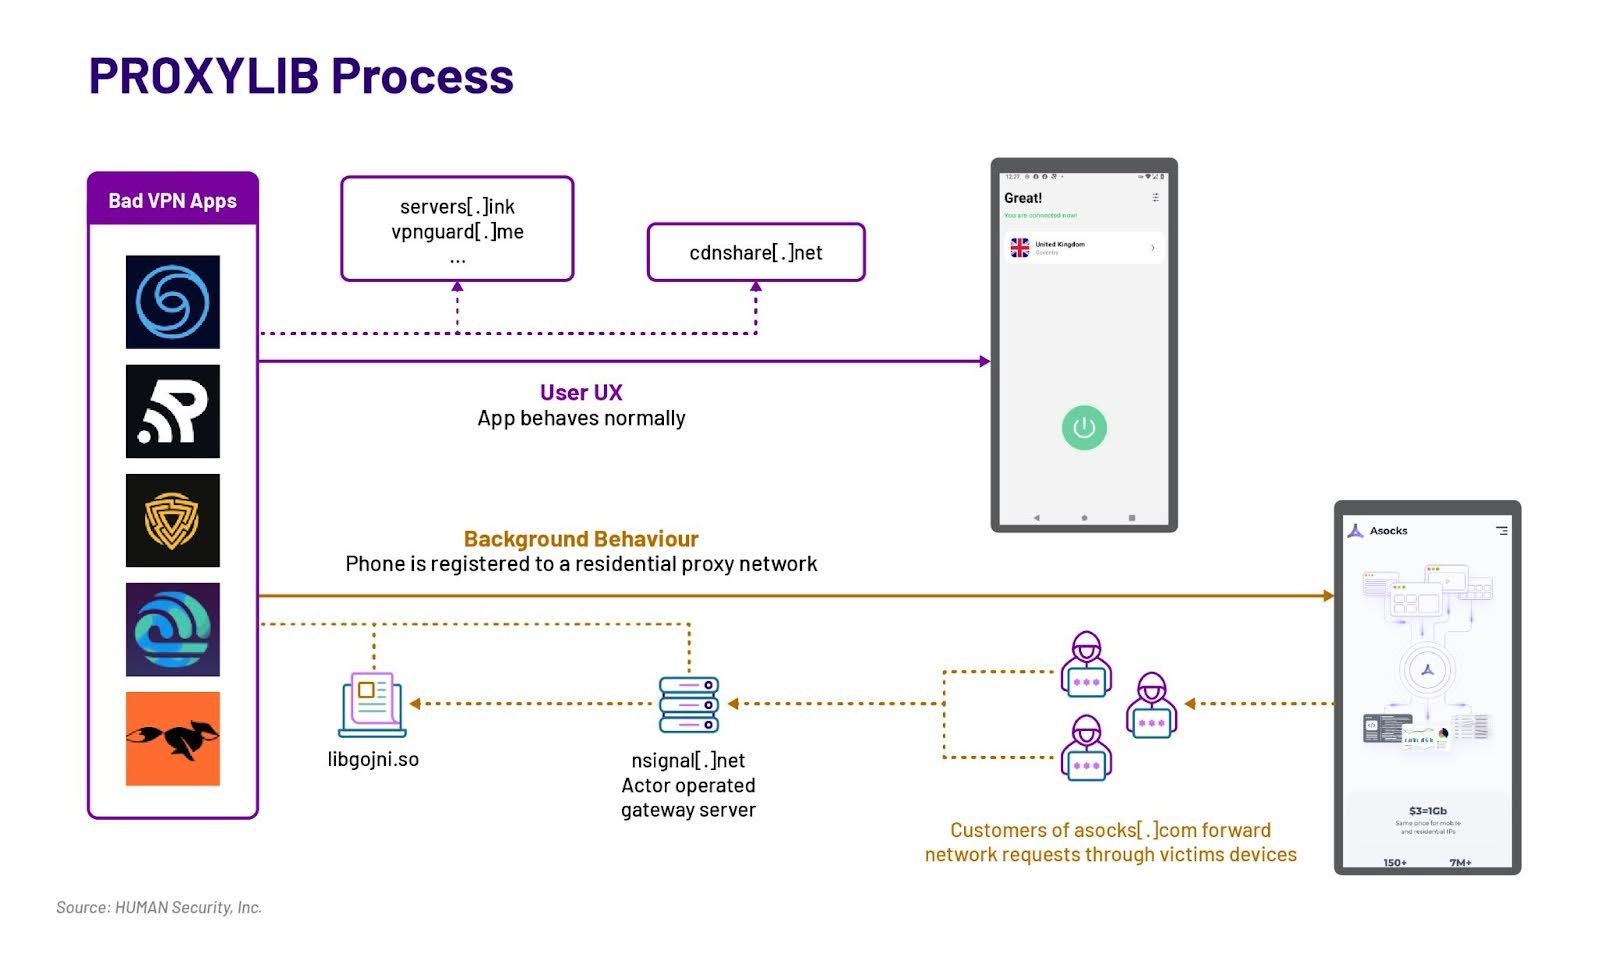
В марте 2023 года с Google Play удалили бесплатный VPN-софт, который приобщал Android-устройства к прокси-сети, используемой для сокрытия рекламного мошенничества. В HUMAN Security проанализировали Oko VPN и нашли в магазине еще 28 схожих приложений.

Все они используют Golang-библиотеку, отвечающую за прокси-функциональность, однако в описаниях эта возможность не упомянута. Продукты, нарушающие политику Google, уже изъяты из доступа; авторы находок идентифицируют их под общим условным именем PROXYLIB.

Схожий вариант библиотеки на Go встроен также в LumiApps SDK, свободно доступный онлайн. В прошлом году этот комплект разработчика активно продвигали в соцсетях и даркнете как средство монетизации приложений, альтернативное рекламе.


Проведенное в HUMAN исследование показало, что в декларации конфиденциальности LumiApps открытым текстом сказано: устройства становятся частью сетей LumiApps, однако разработчики часто игнорируют такие заявления, а конечным пользователям и вовсе невдомек, что может твориться у них в фоне.

В ходе исследования были обнаружены признаки связи PROXYLIB с Asocks — провайдером услуг по проксированию трафика с помощью частных серверов. Чтобы объединить такие узлы в сеть и построить на ее основе прокси-сервис, добровольцам могут платить за установку proxyware, а остальным навязывать его обменным путем, вместе с кряками или под видом полезного софта.

Примечательно, что PROXYLIB-приложения, удаленные Google из магазина, — в основном бесплатные VPN. Кстати, проверенный VPN-софт в Google Play теперь помечается особым значком, гарантирующим благонадежность.

Большинство обнаруженных приложений с LumiApps SDK можно встретить лишь в сторонних репозиториях; они там позиционируются как моды.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru