


В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В марте 2023 года с Google Play удалили бесплатный VPN-софт, который приобщал Android-устройства к прокси-сети, используемой для сокрытия рекламного мошенничества. В HUMAN Security проанализировали Oko VPN и нашли в магазине еще 28 схожих приложений.

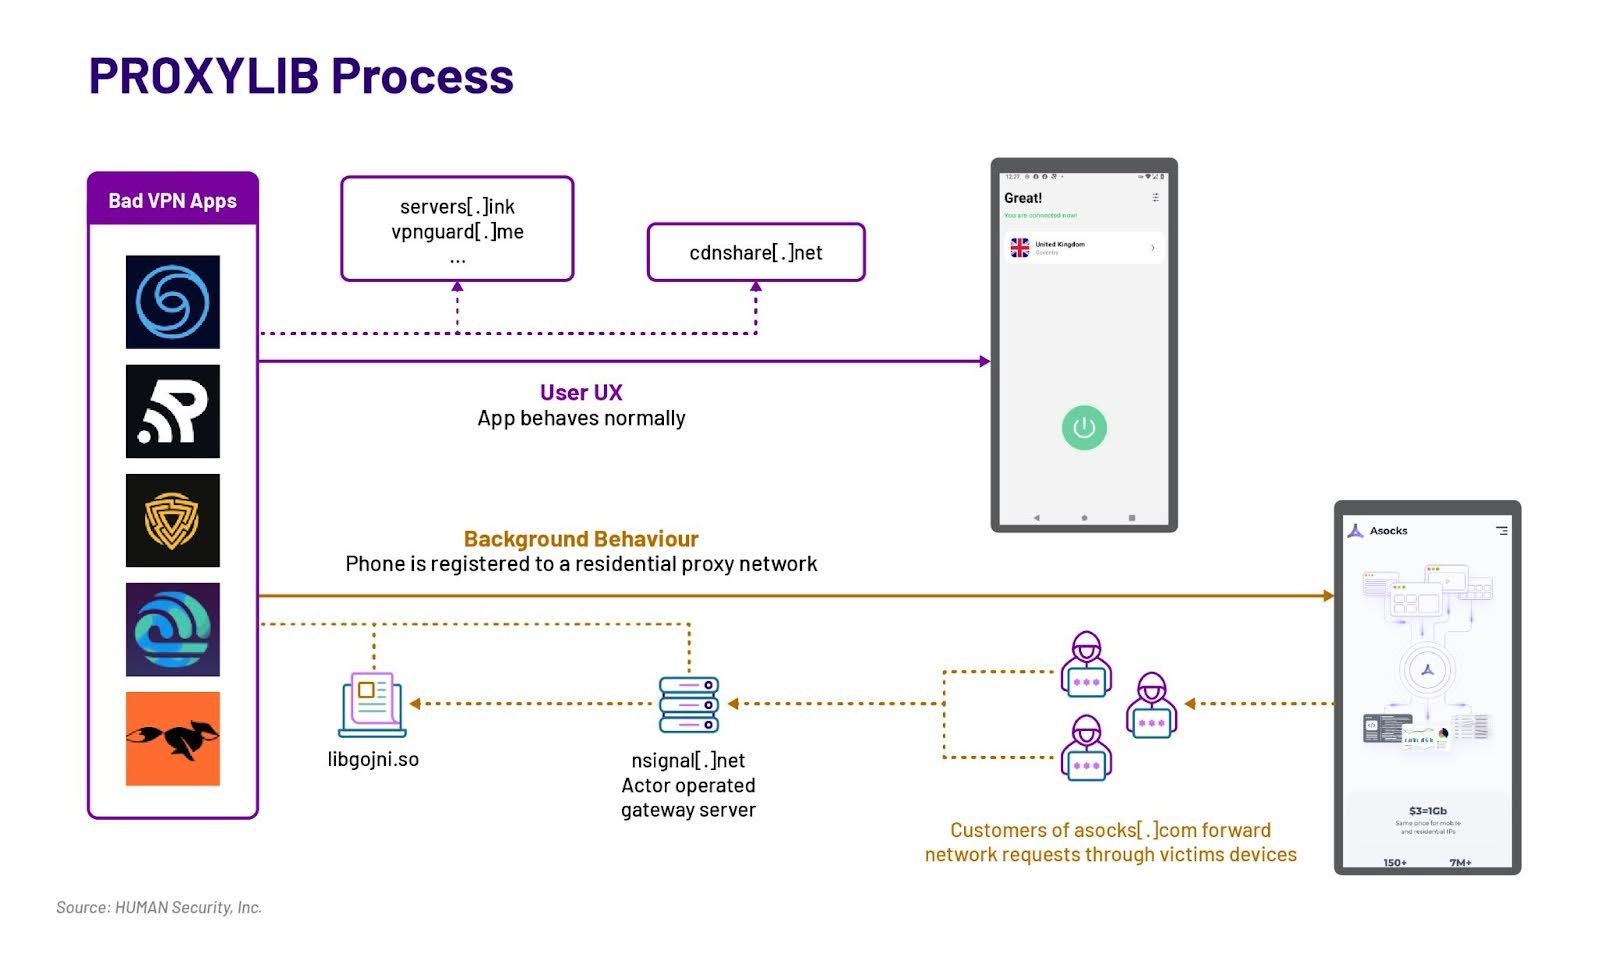
Все они используют Golang-библиотеку, отвечающую за прокси-функциональность, однако в описаниях эта возможность не упомянута. Продукты, нарушающие политику Google, уже изъяты из доступа; авторы находок идентифицируют их под общим условным именем PROXYLIB.

Схожий вариант библиотеки на Go встроен также в LumiApps SDK, свободно доступный онлайн. В прошлом году этот комплект разработчика активно продвигали в соцсетях и даркнете как средство монетизации приложений, альтернативное рекламе.


Проведенное в HUMAN исследование показало, что в декларации конфиденциальности LumiApps открытым текстом сказано: устройства становятся частью сетей LumiApps, однако разработчики часто игнорируют такие заявления, а конечным пользователям и вовсе невдомек, что может твориться у них в фоне.

В ходе исследования были обнаружены признаки связи PROXYLIB с Asocks — провайдером услуг по проксированию трафика с помощью частных серверов. Чтобы объединить такие узлы в сеть и построить на ее основе прокси-сервис, добровольцам могут платить за установку proxyware, а остальным навязывать его обменным путем, вместе с кряками или под видом полезного софта.

Примечательно, что PROXYLIB-приложения, удаленные Google из магазина, — в основном бесплатные VPN. Кстати, проверенный VPN-софт в Google Play теперь помечается особым значком, гарантирующим благонадежность.

Большинство обнаруженных приложений с LumiApps SDK можно встретить лишь в сторонних репозиториях; они там позиционируются как моды.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru