



Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Исследования «Лаборатории Касперского» показывают, что авторы атак на мобильные устройства отдают предпочтение гаджетам с устаревшими версиями Android: они наиболее уязвимы и все еще популярны у пользователей.

В настоящее время Android используют около 3,6 млрд владельцев мобильных устройств в 190 странах. На долю этой ОС приходится около 70% рынка.

«Одна из причин, почему ОС Android более интересна для злоумышленников, заключается в том, что потенциальных жертв в мире больше», — пояснил для РИА Новости руководитель российского исследовательского центра Kaspersky Дмитрий Галов.

При этом, по словам эксперта, во многих странах пользуются спросом бюджетные устройства с устаревшими версиями Android: они менее требовательны к железу. Однако версии софта, переставшие получать патчи от Google, уязвимы, к тому же на них могут быть предустановлены вредоносы.

Более того, Android обновляется реже, чем iOS, и далеко не у всех пользователей (из-за открытой и фрагментарной экосистемы). Сроки поддержки у Google короче, и разработчик никогда не выпускает патчи для утративших актуальность версий (Apple делает исключения для 0-day).

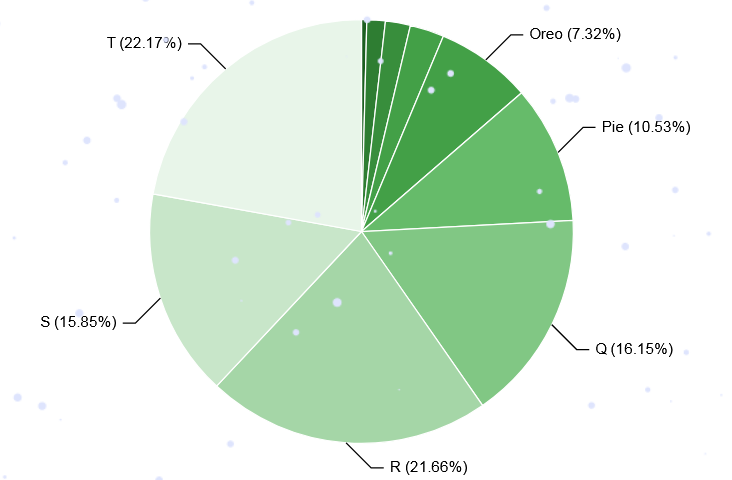
По данным Google, на версии с 4.4 по 10, снятые с поддержки, в начале октября суммарно приходилось 40,3% установок; из них больше половины составляли Pie (9) и Q (Queen Cake, 10).


На актуальность версий Android обращает большое внимание WhatsApp и периодически снимает с поддержки устаревшие ОС Google.

В ходе интервью Галов не преминул отметить, что создатели антивирусов для мобильных ОС обычно стремятся обеспечить совместимость и со старыми версиями целевого софта, чтобы предоставить защиту всем его пользователям.

Согласно результатам исследования Digital.ai, угроза атаки для Android-приложений значительно выше, чем для iOS-софта. Вредоносы для мобильной ОС Google продолжают множиться и время от времени проникают в официальный магазин приложений в обход существующей защиты. В этом году в Zimperium зафиксировали появление 10 новых семейств банковских троянов для Android — в дополнение к 19-ти, которые задержались с 2022 года.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru