



За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

Согласно результатам опроса, проведенного «Инфосистемы Джет», за последний год с утечками по вине инсайдеров столкнулись три четверти российских компаний. С начала 2023 года количество таких инцидентов, по оценке экспертов, увеличилось в 1,5 раза.

Возрос также спрос на инсайдерскую информацию (на 25%). Изучение форумов и телеграм-каналов показало, что объявления о покупке и продаже такого товара составляют около трети предложений на теневом рынке.

Злоумышленники также активно ищут помощников, способных за вознаграждение слить им ценные данные о своем работодателе. Расценки на услуги инсайдеров зависят от объема, актуальности и уникальности информации и варьируются (PDF) от нескольких тыс. рублей до сотен тыс. долларов.

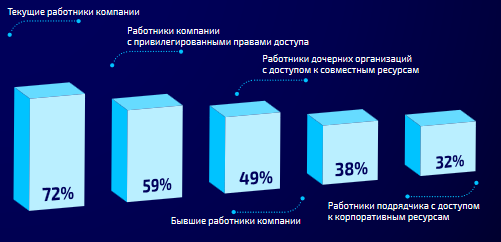
Набольшую опасность как инсайдеры, по итогам опроса, представляют текущий персонал, сотрудники с широкими правами доступа и работники дочерних компаний.


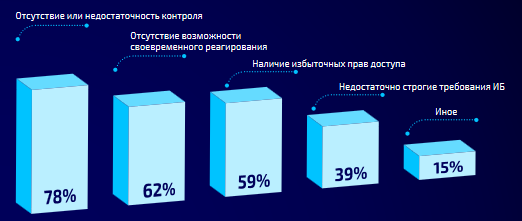
Как оказалось, инсайдерские атаки чаще всего происходят по вине самих компаний, которые склонны недооценивать внутренние возможности для злоупотреблений. Так, 43% респондентов признались, что не ужесточают контроль для групп риска — увольняющихся сотрудников, подрядчиков с истекающим сроком договора.


Аналитики различают три типа инсайдеров:

  • те, кто действует по незнанию (смело кликает по ссылкам, скачивает файлы) или просто невнимателен (не проверяет адрес получателя при отправке информации);
  • нелояльные сотрудники (хотят отомстить, так как недовольны зарплатой или должностью);
  • те, кто хочет извлечь личную выгоду из слива.

Ход инсайдерской атаки обычно выглядит следующим образом:

  • рекрутинг / поиск способов продажи данных;
  • разведка и сбор данных (изучение доступных систем и общих ресурсов);
  • реализация атаки (кража и вывод данных);
  • попытка сокрытия следов (на этом этапе выявить атаку проще всего).

В этом году от действий инсайдеров пострадали «Яндекс», Apple, Microsoft.

«Публичные инциденты, произошедшие в 2022 году и первой половине 2023 года, хорошо иллюстрируют актуальность инсайдерских угроз, — отметила Елена Агеева, ведущий консультант по ИБ в «Инфосистемы Джет». — Утечки данных могут нанести серьезный ущерб компаниям как в финансовом, так и в репутационном плане, поэтому особенно важно внедрять меры контроля на каждом этапе работы с данными, начиная от доступа к ним и заканчивая мониторингом активности пользователей».

В комментарии для «Известий» эксперт подчеркнула, что выявить подозрительную активность можно на любом этапе инсайдерской атаки, однако лучше это сделать это до ее совершения. Помочь в этом могут специализированные системы — UEBA, DCAP/DAG, DLP, SIEM, DAM, PIM/PAM. Важно также работать с персоналом: повышать лояльность сотрудников, выстраивать благоприятный микроклимат в компании.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru