



За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

Согласно результатам опроса, проведенного «Инфосистемы Джет», за последний год с утечками по вине инсайдеров столкнулись три четверти российских компаний. С начала 2023 года количество таких инцидентов, по оценке экспертов, увеличилось в 1,5 раза.

Возрос также спрос на инсайдерскую информацию (на 25%). Изучение форумов и телеграм-каналов показало, что объявления о покупке и продаже такого товара составляют около трети предложений на теневом рынке.

Злоумышленники также активно ищут помощников, способных за вознаграждение слить им ценные данные о своем работодателе. Расценки на услуги инсайдеров зависят от объема, актуальности и уникальности информации и варьируются (PDF) от нескольких тыс. рублей до сотен тыс. долларов.

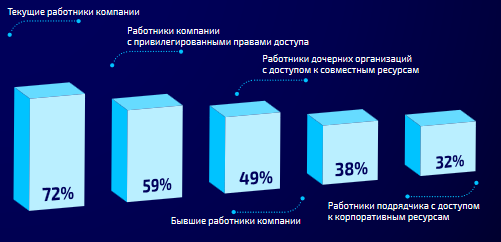
Набольшую опасность как инсайдеры, по итогам опроса, представляют текущий персонал, сотрудники с широкими правами доступа и работники дочерних компаний.


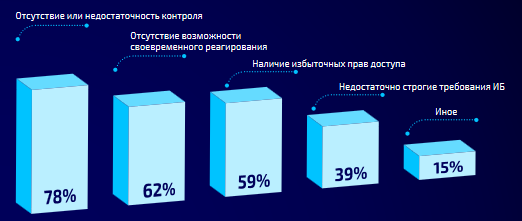
Как оказалось, инсайдерские атаки чаще всего происходят по вине самих компаний, которые склонны недооценивать внутренние возможности для злоупотреблений. Так, 43% респондентов признались, что не ужесточают контроль для групп риска — увольняющихся сотрудников, подрядчиков с истекающим сроком договора.


Аналитики различают три типа инсайдеров:

  • те, кто действует по незнанию (смело кликает по ссылкам, скачивает файлы) или просто невнимателен (не проверяет адрес получателя при отправке информации);
  • нелояльные сотрудники (хотят отомстить, так как недовольны зарплатой или должностью);
  • те, кто хочет извлечь личную выгоду из слива.

Ход инсайдерской атаки обычно выглядит следующим образом:

  • рекрутинг / поиск способов продажи данных;
  • разведка и сбор данных (изучение доступных систем и общих ресурсов);
  • реализация атаки (кража и вывод данных);
  • попытка сокрытия следов (на этом этапе выявить атаку проще всего).

В этом году от действий инсайдеров пострадали «Яндекс», Apple, Microsoft.

«Публичные инциденты, произошедшие в 2022 году и первой половине 2023 года, хорошо иллюстрируют актуальность инсайдерских угроз, — отметила Елена Агеева, ведущий консультант по ИБ в «Инфосистемы Джет». — Утечки данных могут нанести серьезный ущерб компаниям как в финансовом, так и в репутационном плане, поэтому особенно важно внедрять меры контроля на каждом этапе работы с данными, начиная от доступа к ним и заканчивая мониторингом активности пользователей».

В комментарии для «Известий» эксперт подчеркнула, что выявить подозрительную активность можно на любом этапе инсайдерской атаки, однако лучше это сделать это до ее совершения. Помочь в этом могут специализированные системы — UEBA, DCAP/DAG, DLP, SIEM, DAM, PIM/PAM. Важно также работать с персоналом: повышать лояльность сотрудников, выстраивать благоприятный микроклимат в компании.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru